Datenschutzgesetze für Mitarbeiterdaten in den Niederlanden gemäß DSGVO
Von Joost Hubregtse, Direktor, ICS Staffing & Payroll
Alle Blogartikel werden von unserem Arbeitsrechtsjuristen geprüft und auf Fakten kontrolliert Zishan Hussain und unseren Direktor. Redaktionsrichtlinien
Die Verarbeitung von Beschäftigtendaten umfasst weit mehr als nur die Lohnabrechnung: Das Erheben, Speichern, Verwenden oder Weitergeben von Informationen, die einen Arbeitnehmer identifizieren, gilt ausnahmslos als Verarbeitung. Gemäß der DSGVO stellen Personalnummern sowie identifizierbare Audio- oder Videoaufnahmen personenbezogene Daten dar, und jede Verarbeitung bedarf einer der sechs rechtlichen Grundlagen der Verordnung. Der Arbeitgeber ist in der Regel der Verantwortliche und muss transparent darlegen, welche Daten er zu welchem Zweck verarbeitet.
Das klingt zunächst unkompliziert, bis routinemäßige Personalakten auf Mitarbeiterüberwachung, Gesundheitsdaten oder grenzüberschreitende Datenübermittlungen treffen. Wenden Sie die DSGVO-Grundsätze auf jeden Verarbeitungszweck an: Erheben Sie nur notwendige Daten, verarbeiten Sie diese fair und transparent und schützen Sie sie angemessen.
Dieser Leitfaden erläutert, was die Verarbeitung von Mitarbeiterdaten umfasst, wann ein Datenschutzbeauftragter erforderlich ist, welche Befugnisse die niederländische Datenschutzbehörde besitzt und wie internationale Datentransfers geregelt sind. Zudem stellt er die zentralen Grundsätze vor, die Arbeitgebern dabei helfen, Personaldaten in den Niederlanden rechtskonform zu handhaben.
Von Joost Hubregtse, Payroll Director.
Joost Hubregtse ist Payroll Director bei ICSPayroll, dem niederländischen Lohnabrechnungs- und EOR-Spezialisten von Intercompany Solutions. Als erfahrener Payroll-Spezialist und ehemaliger Head of Payroll betreut er Lohnsteueranmeldungen, Anträge zur 30%-Regelung und arbeitsrechtliche Compliance für internationale Arbeitgeber.
Geprüft von Joost Hubregtse, Payroll Director, am 6. November 2026.
Wichtigste Erkenntnisse
- Erkennen Sie, dass der Umgang mit Daten, die einen Arbeitnehmer identifizieren, eine Datenverarbeitung darstellt, und ordnen Sie jedem Verwendungszweck eine gültige Rechtsgrundlage zu.
- Ermitteln Sie, ob die Kernaktivitäten Ihrer Organisation die Benennung eines Datenschutzbeauftragten verpflichtend machen, insbesondere bei großflächiger Überwachung oder der Verarbeitung besonderer Datenkategorien.
- Verstehen Sie die Durchsetzungsbefugnisse der niederländischen Datenschutzbehörde, einschließlich Bußgeldern von bis zu 4 % des weltweiten Jahresumsatzes oder 20 Millionen Euro (je nachdem, welcher Betrag höher ist) gemäß der Autoriteit Persoonsgegevens.
- Prüfen Sie internationale Datentransfers daraufhin, ob das Zielland ein angemessenes Schutzniveau bietet oder geeignete Garantien vorliegen.
- Wenden Sie die DSGVO-Grundsätze auf Personalakten an, indem Sie die Datenerhebung auf das Notwendige beschränken, Zwecke transparent kommunizieren und Zugriff sowie Speicherung absichern.
Was ist die Verarbeitung personenbezogener Daten?
Unter der europäischen DSGVO bezeichnet die Verarbeitung jeden Vorgang im Zusammenhang mit personenbezogenen Daten. Dazu gehören das Erheben, Erfassen, die Organisation, das Ordnen, die Speicherung, die Anpassung oder Veränderung, das Auslesen, das Abfragen, die Verwendung, die Offenlegung durch Übermittlung, die Einschränkung oder das Löschen von Informationen. Ein niederländischer Arbeitgeber verarbeitet Daten, wenn er die Wohnadresse eines Arbeitnehmers zur Personalakte hinzufügt, das Gehalt berechnet oder identifizierbare Videoaufnahmen von Kameras am Arbeitsplatz sichtet. Auch Personalnummern zählen dazu, sofern sie eine Person identifizierbar machen. Die Verordnung gilt für alle Organisationen, die personenbezogene Daten verarbeiten – einschließlich Arbeitgebern –, unabhängig davon, ob die Akten digital oder in Papierform geführt werden.
Im Beschäftigungsverhältnis ist der Arbeitgeber üblicherweise der Verantwortliche und der Arbeitnehmer die betroffene Person. Der Verantwortliche entscheidet über die Zwecke und Mittel der Verarbeitung. Vor der Nutzung von Informationen muss der Arbeitgeber eine Rechtsgrundlage festlegen und die Belegschaft darüber informieren, welche Daten zu welchem Zweck genutzt werden. Ein Arbeitsvertrag kann die Verarbeitung rechtfertigen, die zur Erfüllung arbeitsrechtlicher Pflichten erforderlich ist, beispielsweise die Auszahlung des vereinbarten Gehalts. Er rechtfertigt jedoch nicht die Erhebung unbezogener Informationen oder die Zweckentfremdung von Datensätzen ohne Prüfung, ob diese Zwecke kompatibel sind.
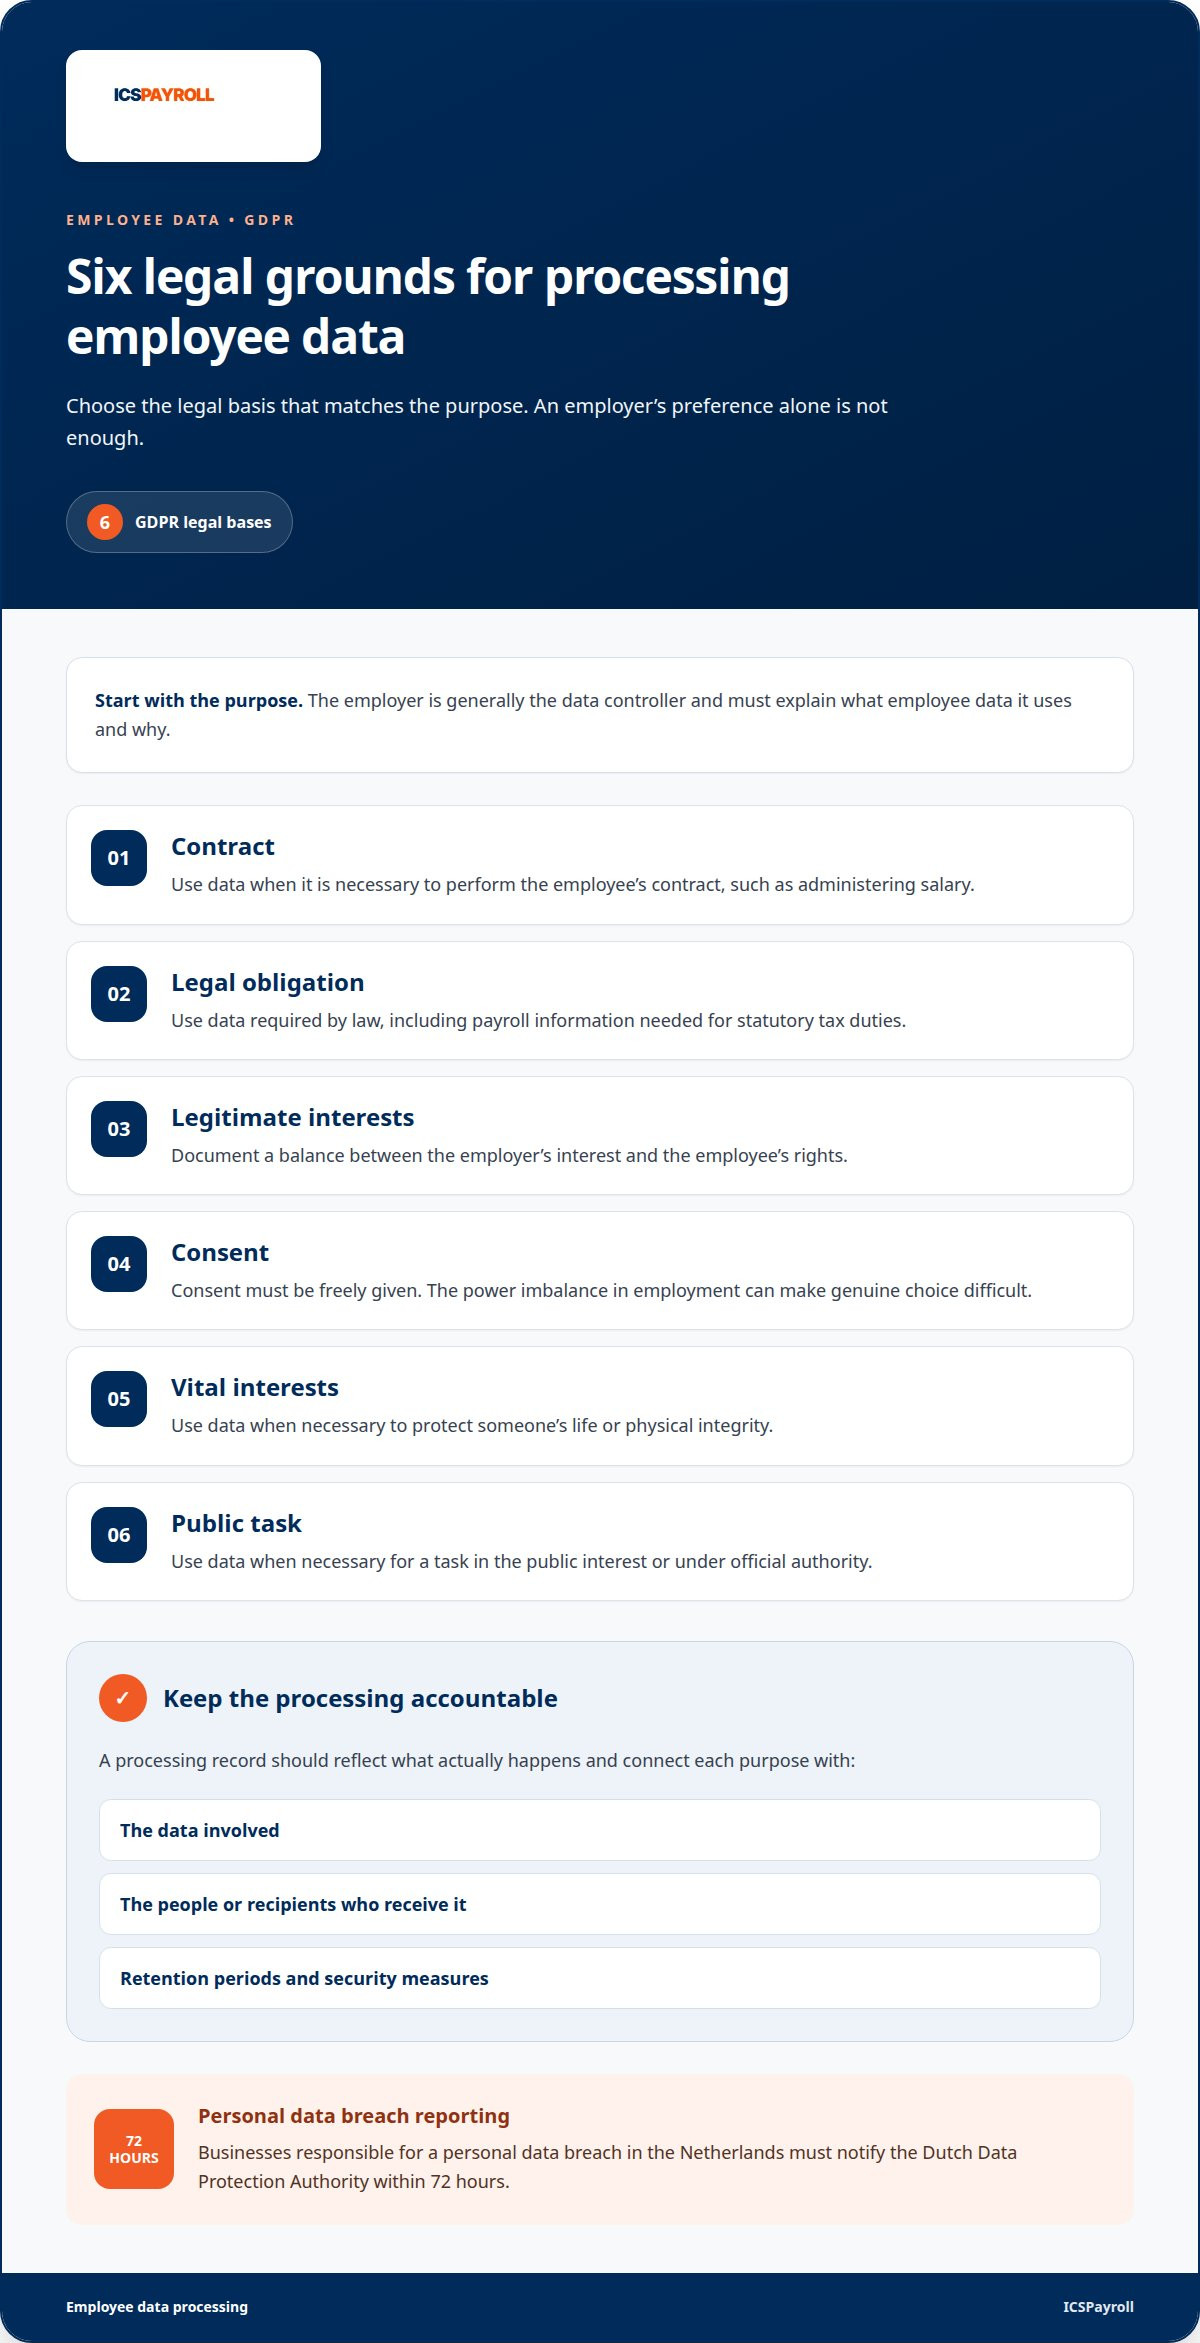
Die DSGVO sieht sechs Rechtsgrundlagen für die Verarbeitung vor. Die passende Grundlage richtet sich nach dem Verarbeitungszweck und nicht nach dem bloßen Wunsch des Arbeitgebers:
- Vertragserfüllung: Verarbeitung, die für die Erfüllung des Arbeitsvertrags erforderlich ist, z. B. die Abwicklung der Lohnabrechnung.
- Rechtliche Verpflichtung: Verarbeitung, die gesetzlich vorgeschrieben ist, wie Gehaltsdaten für steuerliche Pflichten.
- Berechtigte Interessen: Verarbeitung auf Grundlage einer dokumentierten Interessenabwägung zwischen den Interessen des Arbeitgebers und den Rechten des Arbeitnehmers.
- Einwilligung: Nur wirksam, wenn sie freiwillig erteilt wurde. Das Abhängigkeitsverhältnis im Beschäftigungsverhältnis kann eine echte Wahlfreiheit erschweren.
- Lebenswichtige Interessen: Verarbeitung, die erforderlich ist, um das Leben oder die körperliche Unversehrtheit einer Person zu schützen.
- Öffentliches Interesse: Verarbeitung, die für die Wahrnehmung einer Aufgabe erforderlich ist, die im öffentlichen Interesse liegt oder in Ausübung öffentlicher Gewalt erfolgt.
Verantwortliche müssen zudem gemäß Artikel 30 DSGVO ein Verzeichnis von Verarbeitungstätigkeiten führen. Ein aussagekräftiges Verzeichnis verknüpft jeden Verarbeitungszweck mit den betroffenen Daten, den Empfängern, Aufbewahrungsfristen und Sicherheitsmaßnahmen. So sollte beispielsweise ein Eintrag zur Lohnabrechnung den Zweck der Gehaltsabwicklung, die relevanten Mitarbeiterdaten, befugte Empfänger und die geltenden Aufbewahrungsfristen benennen. Diese Verzeichnisse belegen die Pflichterfüllung des Arbeitgebers und erleichtern es, unnötige Datenverarbeitungen zu identifizieren. Sie müssen die tatsächliche Praxis widerspiegeln und dürfen keine Idealprozesse abbilden, die real nicht existieren.
Das niederländische Polizeidatengesetz (Wet politiegegevens, Wpg) ist von der gewöhnlichen Datenverarbeitung durch Arbeitgeber nach der DSGVO strikt zu trennen. Es regelt die Verarbeitung von Polizeidaten durch die niederländische Polizei sowie bestimmte Behörden. Routinemäßige Personalakten eines Arbeitgebers werden nicht allein deshalb zu Polizeidaten, weil darin ein Vorfall erwähnt wird. Informationen über strafrechtliche Verurteilungen und Straftaten unterliegen gesonderten Schutzvorschriften der DSGVO, sodass Zweck und rechtliche Voraussetzungen vor der Verarbeitung genau geprüft werden müssen.
Schließlich begründet eine Verletzung des Schutzes personenbezogener Daten (Data Breach) eine Meldepflicht. Unternehmen, die für eine Datenpanne in den Niederlanden verantwortlich sind, müssen die niederländische Datenschutzbehörde gemäß Autoriteit Persoonsgegevens innerhalb von 72 Stunden benachrichtigen. Eine Verletzung kann unbefugten Zugriff, Verlust oder die Offenlegung von Mitarbeiterakten umfassen. Präzise Verarbeitungsverzeichnisse helfen festzustellen, welche Daten betroffen waren, und unterstützen eine fristgerechte Reaktion.
Anforderungen an einen Datenschutzbeauftragten
Die Datenschutz-Grundverordnung schreibt einen Datenschutzbeauftragten (DSB) nur in genau definierten Fällen vor, nicht allein deshalb, weil eine Organisation Personal beschäftigt. Gemäß Artikel 37 DSGVO ist ein DSB für Behörden sowie Organisationen verpflichtend, deren Kerntätigkeit in einer umfangreichen Überwachung oder der umfangreichen Verarbeitung besonderer Datenkategorien besteht. Für einen Arbeitgeber ist die entscheidende Frage, ob diese Tätigkeiten Teil seiner operativen Kernaktivitäten sind und ein großes Ausmaß erreichen. Eine routinemäßige Personalverwaltung allein erfüllt diese Kriterien nicht.
Überwachung kann die systematische Beobachtung von Personen umfassen, während besondere Datenkategorien sensible Daten wie Mitarbeitergesundheitsdaten beinhalten. Eine Organisation sollte die tatsächliche Art und den Umfang ihrer Kerntätigkeiten analysieren. Ein System am Arbeitsplatz, das Beschäftigte lückenlos überwacht, wirft im Hinblick auf die Pflicht zur DSB-Benennung ganz andere Fragen auf als eine normale Zugriffsprotokollierung. Ebenso erfordert der Umgang mit sensiblen Mitarbeiterdaten als Kerntätigkeit die Prüfung, ob dies in großem Umfang geschieht. Die Pflicht richtet sich nach diesen Kriterien und nicht nach einer bloßen Stellenbezeichnung oder einem allgemeinen Interesse am Datenschutz.
Eine Datenschutz-Folgenabschätzung (DSFA) ist eine gesonderte Verpflichtung. Gemäß Artikel 35 DSGVO muss eine Organisation eine DSFA durchführen, wenn eine geplante Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat. Plant ein Arbeitgeber beispielsweise eine umfassende Mitarbeiterüberwachung, muss er die Risiken vor Beginn der Verarbeitung bewerten. Die Folgenabschätzung analysiert die geplante Nutzung und deren voraussichtliche Auswirkungen und definiert Schutzmaßnahmen zur Risikominderung. Eine DSFA führt nicht automatisch zur Verpflichtung eines DSB. Beide Anforderungen können jedoch für dieselbe Verarbeitung gelten, wenn die jeweiligen Voraussetzungen erfüllt sind.
Der Schutz von Beschäftigtendaten ist zudem in den weiteren europäischen Menschenrechtsrahmen eingebettet. Artikel 8 der Europäischen Menschenrechtskonvention (EMRK) schützt das Recht auf Achtung des Privatlebens, was insbesondere bei Mitarbeiterüberwachungen relevant sein kann. Die DSGVO konzentriert sich auf die Verarbeitung personenbezogener Daten; die Konvention betrachtet die Privatsphäre in einem umfassenderen Rahmen. Artikel 8 der EU-Grundrechtecharta schützt den Schutz personenbezogener Daten zusätzlich. Das Übereinkommen 108 des Europarats zum Datenschutz stammt aus dem Jahr 1981. Gemeinsam bilden diese Rechtsquellen den Kontext für die Bewertung von Datenschutz und Privatsphäre am Arbeitsplatz.
Arbeitnehmer in den Niederlanden können Datenschutzbeschwerden bei der niederländischen Datenschutzbehörde, der Autoriteit Persoonsgegevens, einreichen. Eine begründete Beschwerde kann zu einem Bußgeld gegen die Organisation führen. Das niederländische Ausführungsgesetz sieht zudem eine Geheimhaltungspflicht für den DSB vor: Gemäß Artikel 38 Absatz 5 muss ein DSB Informationen vertraulich behandeln, die er durch eine Beschwerde oder Anfrage einer betroffenen Person erlangt hat, es sei denn, diese stimmt einer Weitergabe zu. Dies ist besonders bedeutsam, wenn sich ein Arbeitnehmer vertraulich an den DSB wendet. Eine klare interne Vorgehensweise gewährleistet die Vertraulichkeit, während die Organisation der Angelegenheit nachgeht.
Für Arbeitgeber ist die praktische Unterscheidung eindeutig: Prüfen Sie die Pflicht zur DSB-Benennung anhand Ihrer Kerntätigkeiten und prüfen Sie jede risikoreiche Verarbeitung auf die Notwendigkeit einer DSFA. Eine fundierte Dokumentation hilft zu begründen, warum ein DSB oder eine DSFA erforderlich ist oder warum die entsprechenden Voraussetzungen nicht vorliegen.
Welche Befugnisse hat die niederländische Datenschutzbehörde?
Die Autoriteit Persoonsgegevens (AP) ist die Datenschutzaufsichtsbehörde der Niederlande. Sie überwacht die Einhaltung der DSGVO, der Richtlinie für den Justiz- und Innenbereich (JI-Richtlinie) und weiterer datenschutzrechtlicher Vorgaben. Im Beschäftigungskontext prüft sie unter anderem, wie eine Organisation mit Personalakten umgeht, Beschäftigte überwacht oder Betroffenenrechte wahrt. Die AP kann überprüfen, ob eine Verarbeitung einen rechtmäßigen Zweck verfolgt und ob die Schutzmaßnahmen dem Risiko angemessen sind. Ihre Rolle beschränkt sich nicht auf Bußgelder: Die Aufsicht kann eine Organisation auch dazu verpflichten, ihre Betriebsabläufe anzupassen.
Die DSGVO gilt in den Niederlanden unmittelbar, während das niederländische DSGVO-Ausführungsgesetz (Uitvoeringswet AVG, UAVG) dort nationale Regelungen trifft, wo die Verordnung Öffnungsklauseln vorsieht. Das UAVG enthält niederländische Bestimmungen zu Themen wie der nationalen Aufsicht und der Anwendung spezifischer DSGVO-Regeln. Arbeitgeber müssen sowohl die europaweit einheitlichen Vorgaben der DSGVO als auch die relevanten niederländischen Bestimmungen beachten, anstatt das UAVG als Ersatz für die Verordnung zu betrachten.
Die AP kann mutmaßliche Verstöße untersuchen und ihre Abhilfebefugnisse nach der DSGVO ausüben. Je nach Schwere des Verstoßes reichen die Maßnahmen von der Anordnung, Verarbeitungsvorgänge mit der Verordnung in Einklang zu bringen, über die Einschränkung der Verarbeitung bis hin zu einem vollständigen Verbot einer bestimmten Nutzung von Mitarbeiterdaten. Gemäß Artikel 58 Absatz 6 DSGVO in Verbindung mit dem UAVG kann die AP auch behördliche Durchsetzungsanordnungen und Zwangsgelder (last onder dwangsom) verhängen. Setzt ein Unternehmen beispielsweise eine datenschutzwidrige Praxis fort, kann die Behörde Abhilfemaßnahmen anordnen und diesen durch Zwangsgelder Nachdruck verleihen.
Die finanziellen Risiken können beträchtlich sein. Die niederländische Datenschutzbehörde kann DSGVO-Bußgelder von bis zu 4 % des weltweiten Jahresumsatzes oder 20 Millionen Euro verhängen – je nachdem, welcher Betrag höher ist –, so die Autoriteit Persoonsgegevens. Die Sanktion richtet sich nach der Art des Verstoßes und den Begleitumständen. Die AP prüft unter anderem die Verarbeitungsvorgänge der Organisation, die vorhandenen Schutzmaßnahmen und ob auf frühere Beanstandungen reagiert wurde. Ein Verarbeitungsverzeichnis und nachvollziehbar dokumentierte Entscheidungen belegen, wie betriebliche Abläufe gestaltet und gesteuert wurden.
Eine Einwilligung ist kein Allheilmittel für datenschutzrechtliche Belange am Arbeitsplatz. Die AP prüft genau, ob eine Einwilligung tatsächlich freiwillig erteilt wurde oder ob eine andere Rechtsgrundlage für den Zweck geeigneter ist. Arbeitgeber sollten darlegen können, warum sie bestimmte Mitarbeiterdaten verarbeiten, wer darauf Zugriff hat und wie ihre Maßnahmen Risiken minimieren. Eine lückenlose interne Dokumentation erleichtert diese Nachweisführung bei behördlichen Prüfungen erheblich.
Erhält eine Organisation einen Bescheid der AP, kann sie innerhalb von sechs Wochen Widerspruch einlegen und anschließend Klage beim Verwaltungsgericht erheben. Diese Schritte betreffen behördliche Entscheidungen; sie setzen nicht automatisch jede Compliance-Verpflichtung außer Kraft. In der Praxis hat es für Arbeitgeber Priorität, das zugrundeliegende Verarbeitungsproblem abzustellen, relevante Nachweise zu sichern und das förmliche Rechtsbehelfsverfahren zu beschreiten, falls der Bescheid angefochten werden soll.
Internationale Datenübermittlungen
Niederländische Arbeitgeber müssen ihre Mitarbeiter darüber informieren, welche personenbezogenen Daten sie nutzen und warum. Verlangt ein Arbeitnehmer Auskunft über seine Daten, muss der Arbeitgeber innerhalb eines Monats antworten. Diese Informationspflichten gelten gleichermaßen, wenn Daten ins Ausland übermittelt werden: Beschäftigte müssen nachvollziehen können, wer ihre Daten empfängt und zu welchem Zweck dies geschieht.
Eine Datenübermittlung aus den Niederlanden in ein Drittland ist nur zulässig, wenn dieses Land ein angemessenes Schutzniveau bietet oder geeignete Garantien vorliegen. Artikel 44 DSGVO regelt die Bedingungen für Übermittlungen in Drittländer. Bevor Sie Lohnabrechnungsdaten an eine ausländische Konzerngesellschaft oder einen Dienstleister senden, bestimmen Sie Zielort, Empfänger, betroffene Datensätze und den Verarbeitungszweck. Legen Sie anschließend fest, welches Schutzniveau oder welche Garantie für diese Übermittlung greift. Ein Vertrag allein entbindet nicht von den Übermittlungsvoraussetzungen der DSGVO.
Betrachten Sie die gesamte Kette der Datenverarbeitung. Ein Arbeitgeber kann Mitarbeiterakten in einem Land hosten, während ein Abrechnungsteam und eine ausländische Muttergesellschaft von einem anderen Land aus darauf zugreifen. Erfassen Sie jeden Empfänger und die geteilten Daten wie Gehaltshöhen oder Kontaktdaten. Beschränken Sie die Übermittlung auf das für den angegebenen Zweck erforderliche Maß. Halten Sie Bestimmungsort und Garantien in Ihrer Datenschutzdokumentation fest und überprüfen Sie diese Regelungen, sobald sich Empfänger, Zweck oder Zielland ändern.
Verarbeitet ein externer Dienstleister Mitarbeiterdaten im Auftrag des Arbeitgebers, schreibt Artikel 28 DSGVO den Abschluss eines Auftragsverarbeitungsvertrags (AVV) vor. Diese Vereinbarung muss die Rolle des Auftragsverarbeiters und die Weisungen des Arbeitgebers widerspiegeln. Sie ersetzt jedoch nicht die Prüfung des internationalen Datentransfers, wenn der Dienstleister oder dessen Server in einem Drittland stehen. Stellen Sie sicher, dass Vereinbarung, Transferprüfung und Mitarbeiterinformationen übereinstimmen. Ein Informationsschreiben zur Lohnabrechnung sollte beispielsweise die relevanten Empfänger nennen und erläutern, warum Datensätze geteilt werden.
Richtlinien zur E-Mail- und Internetnutzung sind ein weiterer Baustein transparenter Datenverarbeitung am Arbeitsplatz. Niederländische Arbeitgeber sind verpflichtet, Mitarbeiter über betriebliche E-Mail- und Internetrichtlinien aufzuklären. Ein Verhaltenskodex kann Leitplanken für die Nutzung von Firmeninternet und sozialen Medien setzen. Er legt fest, was während der Arbeitszeit gestattet ist, welche Kontrollen der Arbeitgeber durchführt und warum diese Überwachung einem legitimen betrieblichen Zweck dient. Beschäftigte müssen diese Vorgaben kennen, bevor sie Systeme des Arbeitgebers nutzen.
Arbeitgeber dürfen stichprobenartig prüfen, ob Vorgaben zur Internet- und Social-Media-Nutzung eingehalten werden. Eine Überwachung der privaten Nutzung muss jedoch das Grundrecht der Arbeitnehmer auf Privatsphäre wahren. Werden technische Kontrollmittel zur Überprüfung eingesetzt, sind die Beschäftigten vorab darüber zu informieren. Ergibt eine Überprüfung den Verdacht auf einen Richtlinienverstoß, ist der Arbeitnehmer ebenfalls in Kenntnis zu setzen. Definieren Sie Zweck und Umfang der Kontrollen präzise in der Richtlinie und stellen Sie sicher, dass die Betriebspraxis diesen Vorgaben exakt entspricht.
Gewährleisten Sie für jeden Transfer und jede Überwachungsmaßnahme ein einheitliches Zusammenspiel von Zweck, Empfängern, Garantien und Mitarbeiterinformation. Transparente Dokumentationen begründen grenzüberschreitende Datenflüsse sowie Systemüberwachungen und stärken gleichzeitig die Auskunfts- und Transparenzrechte der Mitarbeiter.
DSGVO-Grundsätze für Mitarbeiterdaten
Die Grundsätze der DSGVO setzen den Maßstab für den Umgang niederländischer Organisationen mit Mitarbeiterdaten. Sie gelten für den gesamten Lebenszyklus der Daten – von der Bewerbung bis zur endgültigen Löschung der Akten nach dem Ausscheiden. Datenschutz-Compliance erfordert mehr als das bloße Vorhalten einer Datenschutzerklärung. Jede Verarbeitung erfordert einen klaren Zweck, Datenminimierung, abgestufte Zugriffsberechtigungen und nachvollziehbare Aufbewahrungsfristen. Diese Grundsätze definieren den Schutz von Mitarbeiterdaten in den Niederlanden unter der DSGVO und gelten unionsweit.
- Rechtmäßigkeit, Verarbeitung nach Treu und Glauben, Transparenz: Bestimmen Sie eine gültige Rechtsgrundlage, behandeln Sie Mitarbeiter fair und gestalten Sie Verarbeitungsvorgänge transparent.
- Zweckbindung: Erheben Sie Daten nur für festgelegte, eindeutige Zwecke. Nutzen Sie Bewerbungsnotizen nicht ohne vorherige Kompatibilitätsprüfung für die Leistungsbeurteilung.
- Datenminimierung: Fordern Sie nur Daten an, die für die Aufgabe zwingend nötig sind. Für die Dienstplanung benötigt eine Führungskraft die Verfügbarkeit, nicht die private Krankengeschichte.
- Richtigkeit: Halten Sie Personalakten auf dem aktuellen Stand und korrigieren Sie geänderte Daten umgehend (z. B. neue Kontaktdaten oder Bankverbindungen).
- Speicherbegrenzung: Bewahren Sie Personalakten nur so lange auf, wie es der Zweck oder gesetzliche Vorschriften verlangen.
- Integrität und Vertraulichkeit: Schützen Sie Datensätze vor unbefugtem Zugriff, Verlust oder Zerstörung durch angemessene technische und organisatorische Maßnahmen.
- Rechenschaftspflicht: Dokumentieren Sie Ihre Entscheidungen und Sicherheitsvorkehrungen, um die Einhaltung aller Grundsätze jederzeit nachweisen zu können.
Gesundheitsdaten verlangen besondere Sorgfalt. Sie zählen nach Artikel 9 DSGVO zu den besonderen Kategorien personenbezogener Daten und dürfen nur unter strengen Ausnahmen verarbeitet werden. Arbeitgeber müssen strikt zwischen arbeitsplatzrelevanten Informationen (wie Arbeitsfähigkeit) und medizinischen Diagnosen trennen. Daten über strafrechtliche Verurteilungen und Straftaten fallen unter Artikel 10 DSGVO und genießen gesonderten Schutz. Beschränken Sie den Zugriff auf Personen, die diese Daten zwingend zur Aufgabenerfüllung benötigen, und erheben Sie sensible Informationen niemals ohne belastbare Rechtsgrundlage.
Die Überwachung am Arbeitsplatz berührt mehrere Grundsätze gleichzeitig. Bevor Sie E-Mail-Protokolle oder den Internetverlauf einsehen, definieren Sie den Zweck, grenzen Sie die Daten ein und prüfen Sie die Verhältnismäßigkeit der Maßnahme. Eine pauschale Einsichtnahme privater Nachrichten schießt über den betrieblichen Zweck hinaus. Klären Sie über Kontrollrichtlinien auf, beschränken Sie den Zugriff auf Prüfergebnisse und löschen Sie Erkenntnisse, sobald sie nicht mehr benötigt werden. So setzen Sie Transparenz, Datenminimierung und Vertraulichkeit in der Praxis um.
Die IT-Sicherheit muss Art und Risiken der Verarbeitung angemessen abbilden. Artikel 32 DSGVO fordert geeignete technische und organisatorische Maßnahmen (TOM). Rollenbasierte Zugriffsberechtigungen, Verschlüsselung und sichere Prozesse reduzieren das Risiko für Personalakten signifikant. Datenschutz durch Technikgestaltung (Privacy by Design) integriert den Datenschutz bereits in die Systementwicklung. Datenschutz durch datenschutzfreundliche Voreinstellungen (Privacy by Default) stellt sicher, dass Systeme standardmäßig die restriktivste Konfiguration nutzen. Den niederländischen Datenschutz nach DSGVO zu leben bedeutet, diese Schutzvorkehrungen in den betrieblichen Alltag einzubetten.
Wenn Sie Mitarbeiter in den Niederlanden einstellen möchten, informieren Sie sich über unsere Unterstützung bei der Personaleinstellung in den Niederlanden parallel zu diesen Datenschutzgrundsätzen.
ICSPayroll
ICSPayroll unterstützt internationale Arbeitgeber bei der Personalverwaltung und Lohnabrechnung in den Niederlanden, wo Beschäftigtendaten Teil des täglichen Betriebs sind. Unsere Employer of Record (EOR)- und Dutch Payroll-Services unterstützen Sie bei der rechtssicheren Organisation Ihrer lokalen Arbeitsverhältnisse und Lohnabrechnungspflichten. Dies ist besonders wertvoll für Unternehmen, die Personal in den Niederlanden anstellen und eine strukturierte Verwaltung ihrer Personaldaten im Einklang mit der DSGVO sicherstellen wollen.
Für Unternehmen, die Teams in den Niederlanden aufbauen, ermöglicht ein EOR die gesetzeskonforme Beschäftigung vor Ort, ohne dass eine eigene niederländische Gesellschaft gegründet werden muss. Arbeitgeber mit einer bestehenden lokalen Niederlassung können Dutch Payroll für die Gehaltsabrechnung nutzen. Beide Dienstleistungen entbinden die Organisation jedoch nicht von der eigenen Pflicht, die Rechtsgrundlagen der Datenverarbeitung zu definieren und den Schutz der Daten zu gewährleisten.
Kontaktieren Sie ICSPayroll, um Ihre Anforderungen an Personaleinstellung und Lohnabrechnung in den Niederlanden zu besprechen.
Integrieren Sie Datenschutz in Ihre Personalprozesse
Beschäftigtendatenschutz gelingt am besten, wenn er Teil täglicher Entscheidungen ist, anstatt als isoliertes Richtlinienwerk im Schrank zu verstauben. Wenn sich Rollen, Systeme und Zuständigkeiten verändern, weisen Sie klare Verantwortlichkeiten für die Überprüfung der Datenflüsse zu. So bleiben Ihre Datenschutzpraktiken stets mit Ihren betrieblichen Abläufen in den Niederlanden synchron.
Für internationale Arbeitgeber bedeutet die Umsetzung der niederländischen Datenschutzgesetze unter der DSGVO auch, die Personaladministration eng mit einem verantwortungsvollen Umgang mit Daten zu verzahnen. ICSPayroll unterstützt Sie bei der Beschäftigung in den Niederlanden durch Employer of Record (EOR), niederländische Lohnbuchhaltung (Dutch Payroll Administration) und Unterstützung bei der 30%-Regelung (30% Ruling Application). Welcher Weg der richtige ist, hängt von Ihren operativen Zielen ab – die Verantwortung für die rechtmäßige Datenverarbeitung verbleibt stets beim zuständigen Verantwortlichen.
Besprechen Sie Ihre Anforderungen an Anstellung und Payroll in den Niederlanden mit ICSPayroll. Eine klare operative Struktur gibt Ihrem Unternehmen die Sicherheit, die es für internationales Wachstum braucht.
Häufig gestellte Fragen (FAQ)
Darf der Arbeitgeber elektronische Mitteilungen von Mitarbeitern überwachen, einsehen oder prüfen?
Ja, aber Kontrollen müssen einem klar definierten betrieblichen Zweck dienen und die Privatsphäre des Mitarbeiters achten. Beispielsweise darf ein Arbeitgeber geschäftliche E-Mails prüfen, um einem dokumentierten Sicherheitsvorfall nachzugehen. Eine pauschale Einsichtnahme privater Nachrichten wäre unverhältnismäßig. Niederländische Arbeitgeber müssen über E-Mail- und Internetrichtlinien informieren und Vorankündigungen machen, falls Kontrollsoftware eingesetzt wird. Die Richtlinie muss Anlass und Rahmen der Kontrollen klar regeln.
Haben Beschäftigte das Recht, alle über sie gespeicherten Daten beim Arbeitgeber einzusehen?
Arbeitnehmer haben das Recht auf Auskunft über ihre personenbezogenen Daten; dies bedeutet jedoch nicht, dass sie Anspruch auf Einsicht in jedes Unternehmensdokument haben. Eine Anfrage kann Daten aus Entgeltabrechnungen, Leistungsbeurteilungen oder E-Mail-Verläufen umfassen. Der Arbeitgeber muss die Daten identifizieren, die die Person betreffen, und die Auskunft im Rahmen des geregelten Prozesses erteilen. Ein Verzeichnis der Personalsysteme hilft, relevante Daten aufzufinden, ohne Personal- und allgemeine Geschäftsdaten zu vermischen.
Gilt die DSGVO in den Niederlanden unmittelbar?
Ja. Die DSGVO ist eine Verordnung der Europäischen Union und gilt in den Niederlanden sowie allen anderen EU-Mitgliedstaaten unmittelbar. Laut der Europäischen Union ist sie seit dem 25. Mai 2018 direkt anwendbar. Niederländische Unternehmen wenden ihre Vorgaben für die Datenverarbeitung parallel zum nationalen Ausführungsgesetz (UAVG) an. Für Arbeitgeber bedeutet dies, dass Personalakten demselben europäischen Regelwerk unterliegen wie alle anderen Unternehmensdaten.
Wie lange darf ein Arbeitgeber Mitarbeiterdaten nach Beendigung des Arbeitsverhältnisses aufbewahren?
Die Aufbewahrungsdauer hängt vom Zweck der Unterlagen und gesetzlichen Aufbewahrungsfristen ab. In den Niederlanden werden Personalakten üblicherweise bis zu zwei Jahre nach Ausscheiden des Mitarbeiters aufbewahrt. Für lohnsteuer- und sozialversicherungsrelevante Unterlagen gilt hingegen eine gesetzliche Aufbewahrungsfrist von sieben Jahren. Es gibt somit keine pauschale Frist: Trennen Sie Personalakten von steuerlichen Nachweisen und löschen bzw. anonymisieren Sie Daten, sobald kein Zweck oder keine gesetzliche Pflicht mehr besteht.
Wie schnell muss ein Arbeitgeber ein Auskunftsersuchen beantworten?
Ein Unternehmen muss ein Auskunftsersuchen eines Arbeitnehmers innerhalb eines Monats beantworten. Der Antrag bezieht sich auf die personenbezogenen Daten, die über diesen Mitarbeiter in Personal- oder Abrechnungssystemen gespeichert sind. Ein strukturierter interner Prozess erfasst das Eingangsdatum, bindet die zuständigen Fachabteilungen ein und stellt die fristgerechte Beantwortung sicher. Eine zentrale Bearbeitung verhindert, dass Datensätze über Abteilungsgrenzen hinweg übersehen werden.
Welche Konsequenzen drohen Arbeitgebern bei Verstößen gegen die DSGVO (AVG)?
Ein Verstoß kann Abhilfemaßnahmen oder empfindliche Bußgelder durch die Autoriteit Persoonsgegevens nach sich ziehen. Die Behörde kann Strafen von bis zu 4 % des weltweiten Jahresumsatzes oder 20 Millionen Euro verhängen (je nachdem, welcher Wert höher ist). Zudem können Arbeitnehmer, die durch einen Verstoß einen Schaden erleiden, gemäß Artikel 82 DSGVO Schadensersatz vor Zivilgerichten einklagen. Die Konsequenzen hängen von Art, Schwere und betrieblicher Reaktion auf den Verstoß ab.
Was genau bedeutet „Verarbeitung“?
Die Verarbeitung umfasst jegliche Handhabung personenbezogener Daten, nicht nur deren Erhebung. Das Eintragen einer neuen Bankverbindung, das Ablegen eines Arbeitsvertrags, das Ändern einer Wohnadresse, die Übermittlung von Gehaltsdaten an einen externen Lohnabrechner oder das Löschen alter Daten stellen Formen der Verarbeitung dar. Der Begriff gilt unabhängig davon, ob digitale Systeme oder Papierakten genutzt werden. Als Faustregel gilt: Sobald eine Handlung Daten betrifft, die einen Mitarbeiter identifizieren, liegt eine Verarbeitung vor.
Welche Vorkehrungen muss eine Organisation treffen?
Eine Organisation benötigt einen definierten Zweck und eine Rechtsgrundlage für jede Nutzung von Beschäftigtendaten, transparente Mitarbeiterinformationen sowie ein Verzeichnis von Verarbeitungstätigkeiten. Zudem sind angemessene Sicherheitsmaßnahmen (TOM), Auftragsverarbeitungsverträge mit Dienstleistern sowie Abläufe für Betroffenenanfragen und Datenpannen erforderlich. Ein Abrechnungsprozess muss beispielsweise festlegen, wer Zugriff auf Gehaltsdaten erhält, warum dieser Zugriff erforderlich ist und wie diese Daten geschützt werden.
Artikel von
Joost Hubregtse
Joost Hubregtse ist Geschäftsführer der ICS Staffing & Payroll B.V., der hundertprozentigen Tochtergesellschaft von Intercompany Solutions hinter ICS Payroll. Er verantwortet Employer-of-Record- und niederländische Payroll-Services: Arbeitsverträge, Lohnsteuer- und Sozialversicherungsanmeldungen, Urlaubsgeld, Altersvorsorge, Krankheitsmanagement und CAO-Compliance mit Onboarding innerhalb von 48 Stunden.
Häufig gestellte Fragen
Ja, aber Kontrollen müssen einem klar definierten betrieblichen Zweck dienen und die Privatsphäre des Mitarbeiters achten. Beispielsweise darf ein Arbeitgeber geschäftliche E-Mails prüfen, um einem dokumentierten Sicherheitsvorfall nachzugehen. Eine pauschale Einsichtnahme privater Nachrichten wäre unverhältnismäßig. Niederländische Arbeitgeber müssen über E-Mail- und Internetrichtlinien informieren und Vorankündigungen machen, falls Kontrollsoftware eingesetzt wird. Die Richtlinie muss Anlass und Rahmen der Kontrollen klar regeln.
Arbeitnehmer haben das Recht auf Auskunft über ihre personenbezogenen Daten; dies bedeutet jedoch nicht, dass sie Anspruch auf Einsicht in jedes Unternehmensdokument haben. Eine Anfrage kann Daten aus Entgeltabrechnungen, Leistungsbeurteilungen oder E-Mail-Verläufen umfassen. Der Arbeitgeber muss die Daten identifizieren, die die Person betreffen, und die Auskunft im Rahmen des geregelten Prozesses erteilen. Ein Verzeichnis der Personalsysteme hilft, relevante Daten aufzufinden, ohne Personal- und allgemeine Geschäftsdaten zu vermischen.
Ja. Die DSGVO ist eine Verordnung der Europäischen Union und gilt in den Niederlanden sowie allen anderen EU-Mitgliedstaaten unmittelbar. Laut der Europäischen Union ist sie seit dem 25. Mai 2018 direkt anwendbar. Niederländische Unternehmen wenden ihre Vorgaben für die Datenverarbeitung parallel zum nationalen Ausführungsgesetz (UAVG) an. Für Arbeitgeber bedeutet dies, dass Personalakten demselben europäischen Regelwerk unterliegen wie alle anderen Unternehmensdaten.
Die Aufbewahrungsdauer hängt vom Zweck der Unterlagen und gesetzlichen Aufbewahrungsfristen ab. In den Niederlanden werden Personalakten üblicherweise bis zu zwei Jahre nach Ausscheiden des Mitarbeiters aufbewahrt. Für lohnsteuer- und sozialversicherungsrelevante Unterlagen gilt hingegen eine gesetzliche Aufbewahrungsfrist von sieben Jahren. Es gibt somit keine pauschale Frist: Trennen Sie Personalakten von steuerlichen Nachweisen und löschen bzw. anonymisieren Sie Daten, sobald kein Zweck oder keine gesetzliche Pflicht mehr besteht.
Ein Unternehmen muss ein Auskunftsersuchen eines Arbeitnehmers innerhalb eines Monats beantworten. Der Antrag bezieht sich auf die personenbezogenen Daten, die über diesen Mitarbeiter in Personal- oder Abrechnungssystemen gespeichert sind. Ein strukturierter interner Prozess erfasst das Eingangsdatum, bindet die zuständigen Fachabteilungen ein und stellt die fristgerechte Beantwortung sicher. Eine zentrale Bearbeitung verhindert, dass Datensätze über Abteilungsgrenzen hinweg übersehen werden.
Ein Verstoß kann Abhilfemaßnahmen oder empfindliche Bußgelder durch die Autoriteit Persoonsgegevens nach sich ziehen. Die Behörde kann Strafen von bis zu 4 % des weltweiten Jahresumsatzes oder 20 Millionen Euro verhängen (je nachdem, welcher Wert höher ist). Zudem können Arbeitnehmer, die durch einen Verstoß einen Schaden erleiden, gemäß Artikel 82 DSGVO Schadensersatz vor Zivilgerichten einklagen. Die Konsequenzen hängen von Art, Schwere und betrieblicher Reaktion auf den Verstoß ab.
Die Verarbeitung umfasst jegliche Handhabung personenbezogener Daten, nicht nur deren Erhebung. Das Eintragen einer neuen Bankverbindung, das Ablegen eines Arbeitsvertrags, das Ändern einer Wohnadresse, die Übermittlung von Gehaltsdaten an einen externen Lohnabrechner oder das Löschen alter Daten stellen Formen der Verarbeitung dar. Der Begriff gilt unabhängig davon, ob digitale Systeme oder Papierakten genutzt werden. Als Faustregel gilt: Sobald eine Handlung Daten betrifft, die einen Mitarbeiter identifizieren, liegt eine Verarbeitung vor.
Eine Organisation benötigt einen definierten Zweck und eine Rechtsgrundlage für jede Nutzung von Beschäftigtendaten, transparente Mitarbeiterinformationen sowie ein Verzeichnis von Verarbeitungstätigkeiten. Zudem sind angemessene Sicherheitsmaßnahmen (TOM), Auftragsverarbeitungsverträge mit Dienstleistern sowie Abläufe für Betroffenenanfragen und Datenpannen erforderlich. Ein Abrechnungsprozess muss beispielsweise festlegen, wer Zugriff auf Gehaltsdaten erhält, warum dieser Zugriff erforderlich ist und wie diese Daten geschützt werden.