Leyes de privacidad para datos de empleados en los Países Bajos según el RGPD
Por Joost Hubregtse, Director, ICS Staffing & Payroll
Todos los artículos del blog son revisados y verificados por nuestro abogado laboralista Zishan Hussain y nuestro director. Normas editoriales
El tratamiento de datos de los empleados abarca mucho más que la gestión de nóminas: recopilar, almacenar, utilizar o compartir información que identifique a un trabajador cuenta como tal. En virtud del RGPD, los números de empleado y las grabaciones de audio o vídeo identificables constituyen datos personales, y su tratamiento requiere una de las seis bases jurídicas que establece el reglamento. El empleador suele ser el responsable del tratamiento y debe explicar qué datos utiliza y por qué motivo.
Esto puede parecer sencillo hasta que los registros laborales habituales se combinan con la monitorización, la información médica o las transferencias transfronterizas. Aplique los principios del RGPD a cada finalidad: recopile únicamente los datos necesarios, utilícelos de forma justa y transparente, y protéjalos adecuadamente.
Esta guía explica qué incluye el tratamiento de datos de los empleados, cuándo es obligatorio contar con un Delegado de Protección de Datos (DPO), qué competencias tiene la Autoriteit Persoonsgegevens (la autoridad neerlandesa de protección de datos) y cómo se regulan las transferencias internacionales. También detalla los principios fundamentales que ayudan a los empleadores a gestionar la información de su personal de manera legal en los Países Bajos.
Por Joost Hubregtse, Director de Nóminas.
Joost Hubregtse es Director de Nóminas en ICSPayroll, la división especializada en nóminas y EOR en los Países Bajos de Intercompany Solutions. Especialista en nóminas de carrera y antiguo Head of Payroll, supervisa las declaraciones del impuesto sobre los salarios, las solicitudes del régimen del 30% [30%-regeling] y el cumplimiento normativo laboral para empleadores internacionales.
Revisado por Joost Hubregtse, Director de Nóminas, el 6 de noviembre de 2026.
Puntos clave
- Reconozca que gestionar información que identifique a un empleado constituye un tratamiento de datos y vincule cada uso a una base jurídica válida.
- Determine si las actividades principales de su organización hacen obligatorio nombrar a un Delegado de Protección de Datos, en particular cuando exista monitorización a gran escala o tratamiento de categorías especiales de datos.
- Conozca las facultades sancionadoras de la Autoriteit Persoonsgegevens, que incluyen multas de hasta el 4% de la facturación global anual o 20 millones de euros, lo que sea mayor.
- Evalúe las transferencias internacionales comprobando si el país de destino ofrece un nivel de protección adecuado o si es aplicable una garantía apropiada.
- Aplique los principios del RGPD a los expedientes de los empleados limitando la recopilación a lo estrictamente necesario, siendo transparente con respecto a los fines y protegiendo el acceso y el almacenamiento.
¿Qué es el tratamiento de datos personales?
En virtud del RGPD europeo, el tratamiento hace referencia a cualquier operación realizada sobre datos personales. Incluye recopilar, registrar, organizar, estructurar, conservar, modificar, consultar, utilizar, comunicar, limitar o suprimir información. Un empleador neerlandés trata datos cuando añade la dirección de un trabajador a su expediente de personal, calcula su salario o revisa grabaciones de cámaras del lugar de trabajo en las que aparezcan personas identificables. Los números de empleado también se consideran datos personales cuando permiten identificar a una persona. El reglamento se aplica a las organizaciones que tratan datos personales, incluidos los empleadores, independientemente de que los registros sean digitales o en soporte de papel.
En una relación laboral, el empleador suele ser el responsable del tratamiento y el empleado es el interesado. El responsable decide el porqué y el cómo se tratan los datos personales. Antes de utilizar cualquier información, el empleador debe identificar una base jurídica e informar al personal sobre qué datos utiliza y con qué finalidad. Un contrato de trabajo puede justificar el tratamiento necesario para cumplir las obligaciones laborales, como el abono del salario pactado. Sin embargo, no justifica recopilar información no relacionada ni reutilizar registros para otra finalidad sin evaluar previamente si dicho uso es compatible.
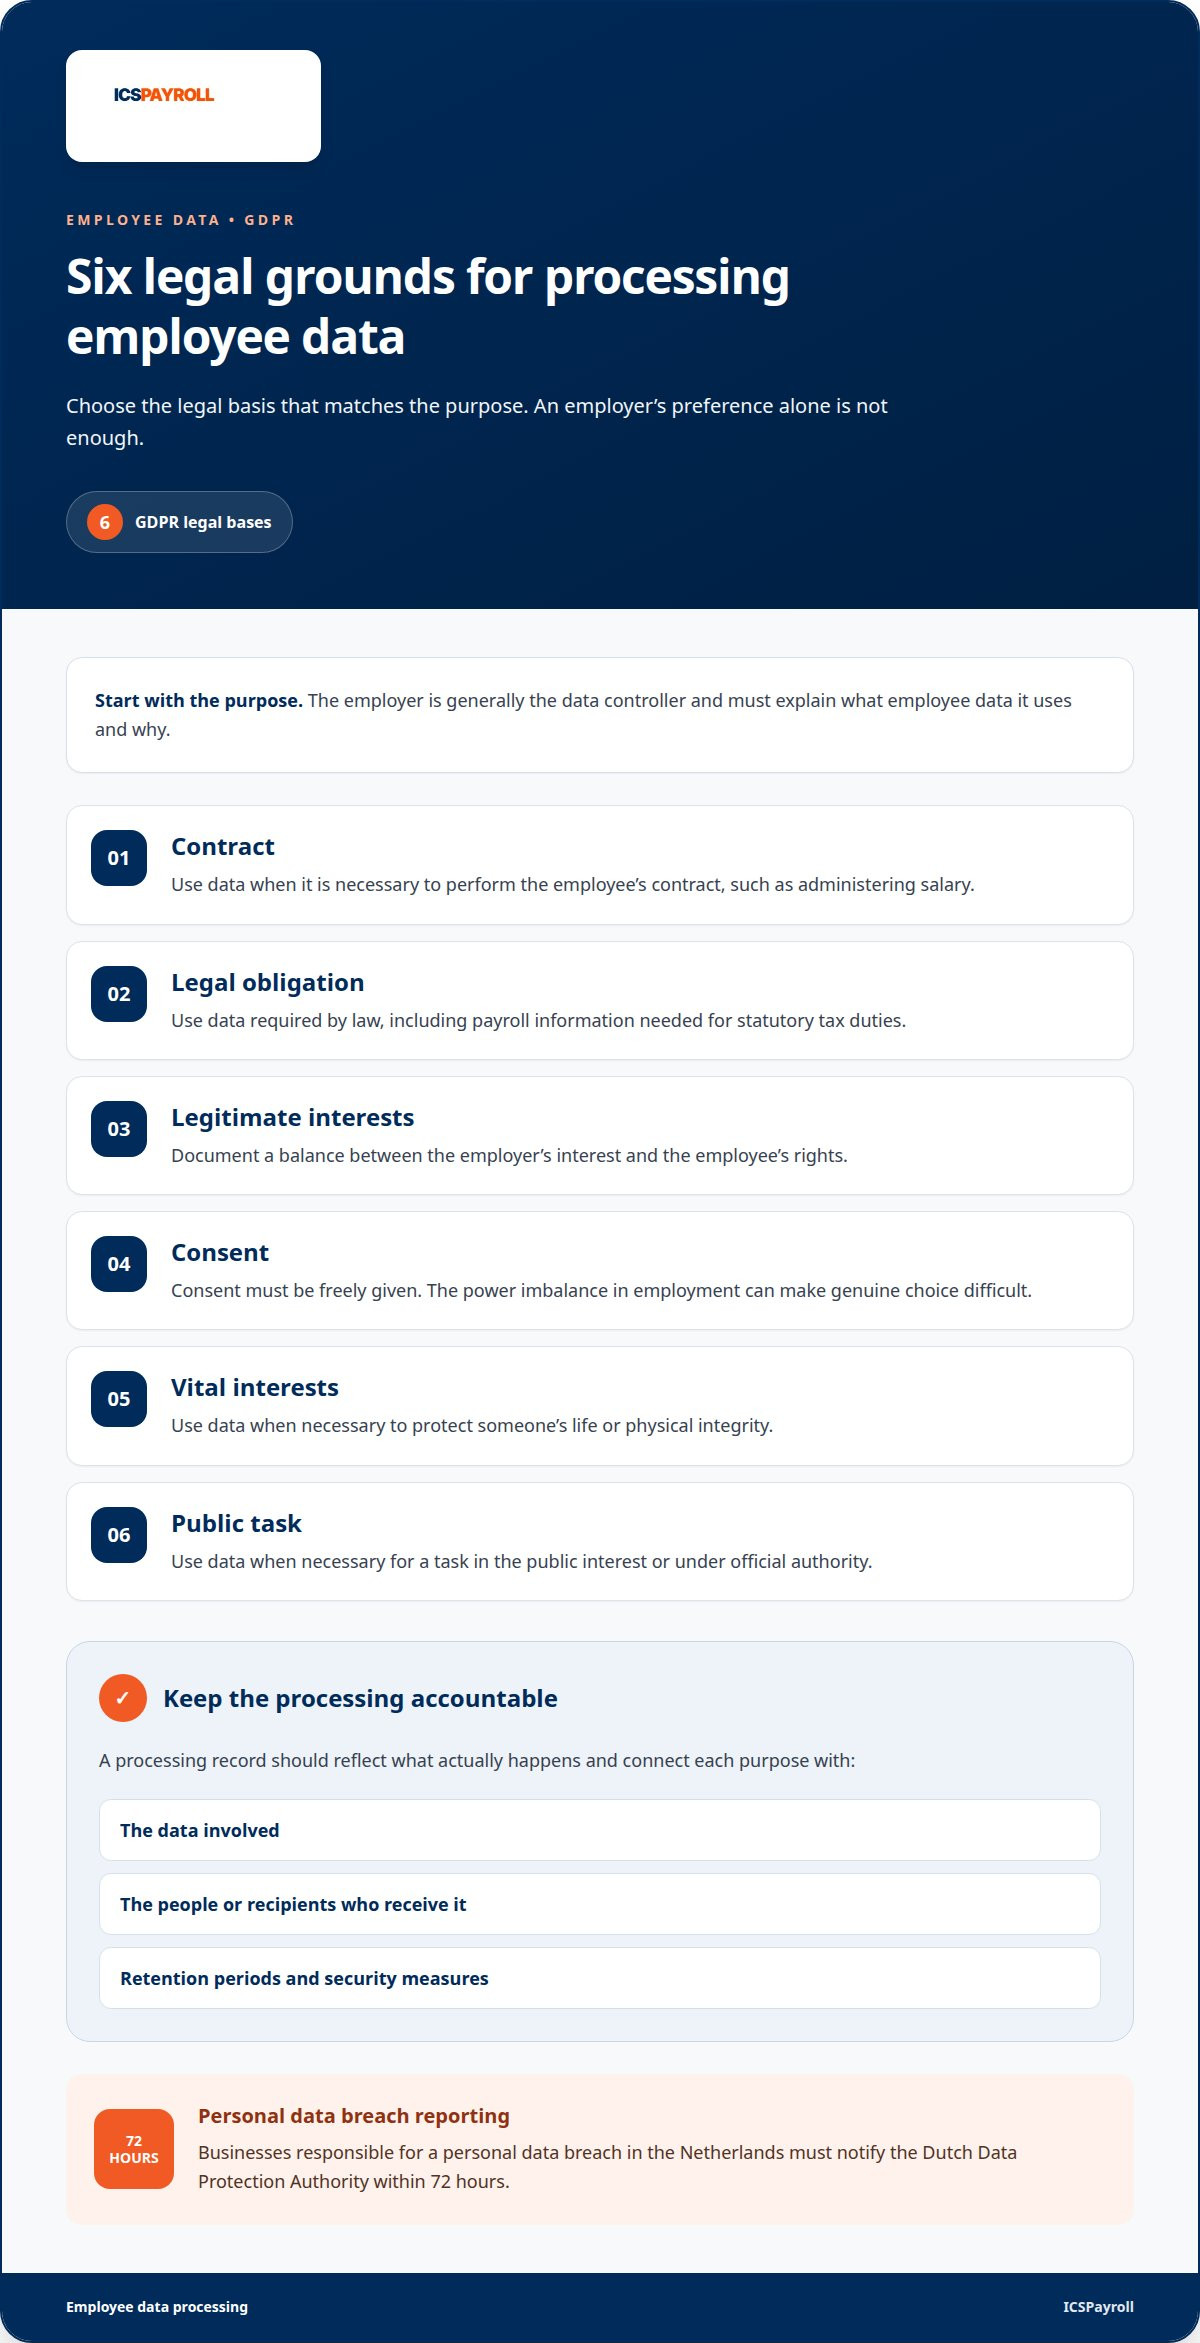
El RGPD establece seis bases jurídicas para el tratamiento. La base adecuada depende de la finalidad perseguida, y no de la simple preferencia del empleador:
- Contrato: tratamiento necesario para la ejecución del contrato de trabajo del empleado, como la gestión de nóminas y salarios.
- Obligación legal: tratamiento exigido por la ley, incluida la información retributiva requerida para cumplir con las obligaciones tributarias y con la Belastingdienst.
- Intereses legítimos: tratamiento respaldado por una ponderación documentada entre el interés del empleador y los derechos del empleado.
- Consentimiento: válido únicamente si se presta de forma libre. La asimetría de poder en el ámbito laboral puede dificultar que exista una elección verdaderamente libre.
- Intereses vitales: tratamiento necesario para proteger la vida o la integridad física de una persona.
- Misión de interés público: tratamiento necesario para el cumplimiento de una misión realizada en interés público o en el ejercicio de poderes públicos.
Los responsables del tratamiento también deben llevar un registro de las actividades de tratamiento con arreglo al artículo 30 del RGPD. Un registro útil vincula cada finalidad con los datos tratados, las personas o entidades que los reciben, los plazos de conservación y las medidas de seguridad adoptadas. Por ejemplo, un apunte sobre nóminas debe identificar la finalidad de administración salarial, los datos del empleado pertinentes, los destinatarios autorizados y los plazos de conservación aplicables. Estos registros ayudan a demostrar cómo cumple el empleador con sus obligaciones y facilitan la detección de tratamientos innecesarios. Deben reflejar la operativa real de la empresa, y no describir un proceso teórico que en la práctica no se realiza.
La Ley de Datos Policiales neerlandesa, conocida como Wpg [Wet politiegegevens], es independiente del tratamiento ordinario de datos que realiza un empleador en el marco del RGPD. Regula el tratamiento de datos policiales por parte de la Policía Nacional neerlandesa y determinados servicios y autoridades específicos. Los expedientes rutinarios de personal de un empleador no se convierten en datos policiales por el mero hecho de mencionar un incidente. La información relativa a infracciones penales cuenta con protecciones específicas en el RGPD, por lo que su finalidad y sus condiciones legales requieren un examen riguroso antes de cualquier tratamiento.
Por último, una brecha de seguridad de los datos personales genera la obligación de notificación. Las empresas responsables de una brecha de seguridad de datos personales en los Países Bajos deben notificarla a la autoridad de protección de datos en un plazo de 72 horas, de acuerdo con la Autoriteit Persoonsgegevens. Una brecha puede incluir el acceso no autorizado, la pérdida o la divulgación indebida de los expedientes de los empleados. Disponer de registros de tratamiento precisos ayuda a determinar qué información se ha visto afectada y facilita una respuesta a tiempo.
Requisitos del Delegado de Protección de Datos
El reglamento general de protección de datos exige la designación de un Delegado de Protección de Datos (DPO) en situaciones específicas y delimitadas, no por el simple hecho de que una organización cuente con personal contratado. Según el artículo 37 del RGPD, un DPO es preceptivo para las autoridades y organismos públicos, así como para organizaciones cuyas actividades principales consistan en la monitorización a gran escala o en el tratamiento a gran escala de categorías especiales de datos. Para un empleador, la evaluación clave radica en determinar si estas actividades forman parte de sus operaciones principales y alcanzan una escala considerable. La administración rutinaria de personal por sí sola no constituye ninguno de los supuestos obligatorios.
La monitorización puede implicar la observación sistemática de personas, mientras que las categorías especiales de datos abarcan información sensible, como los datos de salud de los empleados. La organización debe analizar la naturaleza real y el alcance de sus actividades principales. Un sistema en el lugar de trabajo que monitorice de forma exhaustiva al personal puede plantear la necesidad de nombrar a un DPO, a diferencia de un registro rutinario de accesos. Del mismo modo, manejar información sensible de los empleados como actividad principal requiere analizar si se efectúa a gran escala. La exigencia se basa en estos criterios técnicos, y no en la denominación de un puesto o en un interés general por la protección de datos.
La evaluación de impacto relativa a la protección de datos (EIPD o DPIA) es una obligación independiente. Según el artículo 35 del RGPD, una organización debe llevar a cabo una DPIA cuando sea probable que un tratamiento entrañe un alto riesgo para los derechos y libertades de las personas. Por ejemplo, un empleador que planee una monitorización exhaustiva del personal debe evaluar los riesgos antes de comenzar dicho tratamiento. La evaluación analiza el uso previsto y su impacto potencial para, a continuación, determinar las garantías capaces de mitigar el riesgo. Una DPIA no implica automáticamente que la designación de un DPO sea obligatoria; no obstante, ambas exigencias pueden concurrir en un mismo tratamiento si se cumplen sus respectivos requisitos.
La privacidad de los empleados se enmarca asimismo en garantías más amplias de los derechos humanos en Europa. El artículo 8 del Convenio Europeo de Derechos Humanos protege el derecho al respeto de la vida privada, aspecto de gran relevancia cuando los empleadores supervisan a su personal. El RGPD se centra en el tratamiento de datos personales, mientras que el Convenio aborda la privacidad desde una perspectiva más amplia. El artículo 8 de la Carta de los Derechos Fundamentales de la UE también consagra la protección de los datos de carácter personal. Por su parte, el Convenio sobre Protección de Datos del Consejo de Europa data de 1981 y se conoce como Convenio 108. En conjunto, estos instrumentos conforman el marco de referencia para evaluar la privacidad y la protección de datos en el entorno laboral.
Los empleados en los Países Bajos pueden presentar reclamaciones en materia de privacidad ante la Autoriteit Persoonsgegevens. Una reclamación fundada puede derivar en sanciones económicas para la organización. Asimismo, la Ley de Aplicación del RGPD en los Países Bajos establece un deber de confidencialidad para los DPO: conforme a su artículo 38, apartado 5, el DPO debe guardar secreto sobre la información conocida a través de una reclamación o solicitud de un interesado, a menos que este consienta su divulgación. Esto reviste especial importancia cuando un trabajador acude al DPO de manera confidencial. Un protocolo interno claro ayuda a preservar dicha confidencialidad mientras la entidad gestiona la consulta.
Para las empresas, la distinción práctica es clara: evalúe la obligación de nombrar a un DPO en función de sus actividades principales y examine individualmente cada tratamiento de alto riesgo para determinar si requiere una DPIA. Documentar este análisis permitirá justificar por qué es necesario un DPO o una evaluación de impacto, o por qué no resultan aplicables los criterios legales.
¿Qué facultades tiene la Autoriteit Persoonsgegevens?
La Autoriteit Persoonsgegevens (AP) es la autoridad de control de protección de datos de los Países Bajos. Supervisa el cumplimiento del RGPD, de la Directiva sobre cooperación policial y judicial y de otras normativas aplicables a los datos de carácter personal. En el ámbito laboral, esto incluye revisar cómo gestiona una entidad los expedientes de personal, cómo monitoriza a sus trabajadores o cómo atiende las solicitudes de derechos de los interesados. La AP puede verificar si un tratamiento persigue un fin legítimo y si las medidas de seguridad son proporcionales a los riesgos. Su cometido no se limita a imponer sanciones: su labor inspectora también puede exigir a una empresa que modifique sus procedimientos internos.
El RGPD es de aplicación directa en los Países Bajos, mientras que la Ley neerlandesa de Aplicación del RGPD, conocida como UAVG [Uitvoeringswet Algemene verordening gegevensbescherming], establece normas nacionales en aquellos ámbitos en que el reglamento lo faculta. La UAVG regula cuestiones como las competencias de supervisión a escala nacional y la aplicación práctica de determinadas cláusulas del RGPD. Los empleadores deben atender conjuntamente a las exigencias comunitarias del RGPD y a las disposiciones nacionales pertinentes, sin considerar que la UAVG sustituye al reglamento europeo.
La AP tiene potestad para investigar presuntos incumplimientos y ejercer las facultades correctivas que le otorga el RGPD. En función de la infracción, las medidas pueden incluir una orden de adecuación del tratamiento, la limitación del mismo o la prohibición expresa de un uso concreto de los datos del personal. En virtud del artículo 58, apartado 6, del RGPD, la normativa de aplicación neerlandesa también faculta a la AP para dictar órdenes de ejecución forzosa mediante multas coercitivas [last onder dwangsom]. Por ejemplo, una entidad que mantenga una práctica contraria a la normativa de protección de datos puede ser requerida formalmente para cesar en ella bajo apercibimiento de penalizaciones periódicas.
El impacto económico de una sanción puede ser muy elevado. La Autoriteit Persoonsgegevens puede imponer multas en virtud del RGPD de hasta el 4% del volumen de negocio mundial anual o de 20 millones de euros, optándose por la cuantía más alta. La medida concreta dependerá de la gravedad de la infracción y de las circunstancias concurrentes. La AP puede analizar la operativa del tratamiento, las medidas técnicas y organizativas implantadas y si la empresa corrigió irregularidades advertidas con anterioridad. Disponer de un registro de actividades de tratamiento y de justificantes documentales claros facilitará acreditar el correcto diseño y control de los procesos laborales.
El consentimiento no constituye una vía de solución universal para legitimar la privacidad en el entorno de trabajo. La AP suele examinar minuciosamente si el consentimiento se prestó con verdadera libertad y si existe otra base jurídica que se adecúe mejor a la finalidad perseguida. Las empresas deben estar preparadas para fundamentar por qué utilizan cada tipología de datos de sus empleados, quién tiene acceso a ellos y de qué forma mitigan los riesgos asociados. Una documentación interna rigurosa facilitará la prueba de estas razones ante una eventual inspección.
Cualquier entidad que reciba una resolución desfavorable de la AP puede interponer un recurso de reposición en el plazo de seis semanas y, posteriormente, acudir a la jurisdicción contencioso-administrativa. Estas vías corresponden al ámbito administrativo y no suspenden de forma automática todas las obligaciones de cumplimiento. La prioridad práctica para las empresas debe centrarse en subsanar la deficiencia en el tratamiento, conservar todos los registros pertinentes y seguir los cauces formales establecidos si deciden recurrir la resolución.
Transferencias internacionales de datos
Los empleadores neerlandeses tienen la obligación de informar a su personal sobre qué datos personales tratan y por qué motivo. Ante una solicitud de acceso formulada por un trabajador sobre sus propios datos, el empleador dispone de un plazo de un mes para responder. Estas obligaciones cobran idéntica relevancia cuando los datos se envían fuera del país: los empleados deben conocer quién es el destinatario de la información y cuál es el fin perseguido.
La transferencia de datos desde los Países Bajos a un tercer país solo está permitida si dicho territorio ofrece un nivel adecuado de protección o si se han establecido garantías apropiadas. El artículo 44 del RGPD fija los requisitos para las transferencias hacia terceros países. Antes de transmitir registros de nóminas a una filial del grupo o a un proveedor de servicios ubicado fuera de la Unión, es preciso identificar el destino, el destinatario, la información afectada y el propósito de la comunicación. A partir de ahí, se debe determinar qué instrumento de protección o garantía ampara la transferencia. La mera firma de un contrato mercantil no exime del cumplimiento de los requisitos exigidos por el RGPD para las transferencias internacionales.
Resulta imprescindible examinar toda la cadena de tratamiento de datos. Una empresa puede conservar los expedientes del personal en un país determinado, mientras que el equipo de gestión de nóminas y la sociedad matriz extranjera acceden a ellos desde otras jurisdicciones. Elabore un mapa detallado de cada destinatario y de la información comunicada, como detalles retributivos o datos de contacto. Limite las transferencias a los datos estrictamente necesarios para la finalidad declarada. Refleje el destino y las salvaguardas en la documentación del registro de tratamientos y actualice dicho análisis si cambian los destinatarios, las finalidades o los países de destino.
Cuando un proveedor externo trata información de los empleados por cuenta del empleador, el artículo 28 del RGPD exige suscribir un contrato de encargo de tratamiento. Dicho instrumento debe regular el papel del proveedor y plasmar las instrucciones precisas del empleador. Este contrato no sustituye la evaluación de la transferencia internacional si el proveedor o sus servidores se encuentran en un tercer país. Procure mantener una coherencia absoluta entre el contrato de encargo, el análisis de la transferencia y la información facilitada al empleado. Por ejemplo, una cláusula informativa sobre la administración de nóminas debe especificar los destinatarios pertinentes y explicar el motivo por el cual se transmiten dichos expedientes.
Las políticas sobre correo electrónico e internet constituyen otro pilar indispensable para garantizar la transparencia en el entorno laboral. En los Países Bajos, las empresas tienen la obligación de informar a su plantilla acerca de la política interna de uso de correo electrónico e internet. A través de un reglamento o código de conducta, se pueden fijar pautas para el uso de internet y redes sociales en el trabajo, determinando el uso permitido durante la jornada laboral, qué elementos son objeto de supervisión por la empresa y por qué dicha monitorización responde a un fin laboral legítimo. Los trabajadores deben disponer de esta información antes de que las normas afecten a la utilización de los sistemas corporativos.
Los empleadores pueden supervisar si los trabajadores cumplen las directrices internas relativas al uso de internet y redes sociales, pero el control sobre el uso personal de las herramientas telemáticas debe respetar el derecho fundamental a la intimidad del empleado. Si se van a emplear herramientas de monitorización o investigación para controlar el cumplimiento, se debe informar previamente a la plantilla. Si a través de la monitorización se detecta una infracción de la normativa interna, también se debe poner en conocimiento del trabajador afectado. Detalle en la política el motivo y el alcance del control y asegúrese de que la práctica real coincide fielmente con lo estipulado.
En cada transferencia de datos o mecanismo de monitorización, mantenga una perfecta consonancia entre la finalidad, los destinatarios, las garantías de seguridad y la información facilitada al personal. Contar con registros claros permite justificar la transmisión internacional de datos o la monitorización de los sistemas, salvaguardando a la vez los derechos de acceso y transparencia de los trabajadores.
Principios del RGPD para los datos de los empleados
Los principios del RGPD marcan las pautas que rigen la gestión de los datos de los trabajadores en las empresas neerlandesas. Son aplicables durante todo el ciclo de vida del dato, desde la recopilación del currículum de un candidato hasta la supresión definitiva de los expedientes de un extrabajador. Su cumplimiento exige mucho más que redactar una política de privacidad formal: cada uso de los datos requiere un propósito concreto, una limitación de la información tratada, un régimen de accesos adecuado y un plazo de conservación motivado. Estos principios articulan las leyes de privacidad para los datos de los empleados en los Países Bajos según el RGPD y rigen en todos los Estados miembros de la UE.
- Licitud, lealtad y transparencia: identifique una base jurídica válida, trate a los empleados con equidad e infórmeles con total claridad sobre el tratamiento de sus datos.
- Limitación de la finalidad: recopile información únicamente para fines específicos. No reutilice las notas tomadas durante un proceso de selección para evaluar el desempeño sin analizar previamente la legitimidad de ese nuevo uso.
- Minimización de datos: solicite exclusivamente los datos estrictamente necesarios para la gestión que deba realizarse. Un responsable que organiza turnos necesita conocer la disponibilidad horaria del trabajador, no su historial personal ajeno al puesto.
- Exactitud: mantenga los datos actualizados y rectifíquelos de inmediato ante cualquier modificación, como un cambio en los datos de contacto del trabajador.
- Limitación del plazo de conservación: conserve la documentación laboral únicamente durante el tiempo necesario para cumplir su finalidad o durante los plazos que exija la legislación aplicable.
- Integridad y confidencialidad: proteja los registros contra accesos no autorizados, pérdidas o destrucciones fortuitas mediante medidas de seguridad acordes con el nivel de riesgo del tratamiento.
- Responsabilidad proactiva (accountability): documente las decisiones adoptadas y las salvaguardas implantadas para acreditar el cumplimiento de los principios anteriores ante las autoridades de control.
La información sobre el estado de salud exige cautelas reforzadas. Constituye una categoría especial de datos personales con arreglo al artículo 9 del RGPD y solo puede tratarse bajo supuestos sumamente restrictivos. Los empleadores deben diferenciar entre los datos estrictamente indispensables para la operatividad laboral y los detalles médicos o diagnósticos del trabajador. Por su parte, la información relativa a condenas e infracciones penales se rige por el artículo 10 del RGPD y cuenta con un régimen de protección específico. Limite el acceso a aquellas personas que requieran conocer dicha información por razón de sus funciones y evite recabar datos sensibles sin una base jurídica suficiente y sin verificar las condiciones legalmente aplicables.
La monitorización en el centro de trabajo somete a prueba varios principios simultáneamente. Antes de examinar registros de correo electrónico o historiales de navegación, defina con precisión el objetivo, acote los datos que se van a auditar y compruebe si el método resulta proporcionado. Una revisión indiscriminada de las comunicaciones privadas puede suponer una recogida de datos desmedida para la finalidad declarada. Explique con claridad la política de supervisión, limite el acceso a los resultados obtenidos y no conserve los informes más tiempo del imprescindible. Estas precauciones traducen a la práctica cotidiana los principios de transparencia, minimización y confidencialidad.
La seguridad técnica y organizativa debe responder a la naturaleza y a los riesgos inherentes al tratamiento. El artículo 32 del RGPD exige adoptar medidas apropiadas: el establecimiento de controles de acceso físico y lógico, la asignación de permisos según el puesto desempeñado y el seguimiento de procedimientos seguros de custodia reducen la exposición indebida de los expedientes del personal. El principio de privacidad desde el diseño integra la protección de datos en la concepción misma de las herramientas informáticas, mientras que la privacidad por defecto asegura que los sistemas apliquen de origen la configuración más restrictiva, salvo que concurra una justificación válida en sentido contrario. Cumplir las leyes de privacidad para los datos de los empleados en los Países Bajos según el RGPD implica incorporar estas medidas a la operativa ordinaria de la empresa.
Si va a contratar personal en los Países Bajos, explore las soluciones de contratación local junto con la aplicación de estos principios de privacidad.
ICSPayroll
ICSPayroll asesora y presta soporte a empleadores internacionales que gestionan relaciones laborales y administración salarial en los Países Bajos, donde el tratamiento de datos de la plantilla forma parte de la operativa diaria. Sus servicios de Employer of Record (EOR) y de gestión de nóminas neerlandesas facilitan la articulación de las responsabilidades laborales y retributivas locales. Esta asistencia resulta de gran utilidad para aquellas compañías que contratan en los Países Bajos y requieren un marco estructurado para sus expedientes de personal en consonancia con las exigencias del RGPD.
Para las organizaciones que desarrollan un equipo de trabajo en los Países Bajos, el servicio de EOR permite formalizar contrataciones locales sin necesidad de constituir una filial o entidad jurídica propia en el país. Por su parte, aquellas empresas que ya cuentan con una sociedad neerlandesa pueden servirse del servicio de nóminas para externalizar su gestión. En ningún caso estos servicios reemplazan la obligación que asiste a la organización de definir las finalidades del tratamiento de sus datos y de velar por su debida protección.
Póngase en contacto con ICSPayroll para analizar sus necesidades de contratación laboral y gestión de nóminas en los Países Bajos.
Integre la privacidad en sus operaciones laborales
La privacidad de los empleados resulta más eficaz cuando fundamenta las decisiones del día a día, en lugar de concebirse como un mero trámite documental aislado. A medida que evolucionan las funciones de los puestos, los sistemas tecnológicos y las responsabilidades corporativas, designe responsables específicos para supervisar el uso de los datos del personal. De este modo, sus prácticas de privacidad se mantendrán alineadas con la realidad operativa de su negocio en los Países Bajos.
Para las empresas internacionales, aplicar la normativa de privacidad de datos de los empleados en los Países Bajos bajo el RGPD implica compaginar la administración laboral con prácticas responsables de gestión de datos. ICSPayroll ofrece soporte para la contratación en los Países Bajos a través de sus servicios de Employer of Record (EOR), gestión de nóminas y tramitación del régimen del 30% [30%-regeling]. La fórmula adecuada dependerá de las necesidades operativas de su empresa, permaneciendo la responsabilidad del tratamiento conforme a la ley en el correspondiente responsable del tratamiento.
Consulte sus requerimientos de contratación y administración salarial en los Países Bajos con ICSPayroll. Contar con una planificación operativa sólida le permitirá gestionar a sus profesionales con total seguridad jurídica.
Preguntas frecuentes
¿Puede el empleador monitorizar, acceder o revisar las comunicaciones electrónicas del trabajador?
Sí, pero la monitorización debe responder a un propósito laboral legítimo y definido, respetando en todo momento la intimidad del empleado. Por ejemplo, el empleador puede revisar el correo corporativo para investigar una sospecha fundada de seguridad debidamente documentada, mientras que una inspección indiscriminada de mensajes privados resultaría desproporcionada. En los Países Bajos, los empleadores deben informar previamente al personal sobre las directrices de uso de correo e internet y notificar con antelación si se emplean sistemas o herramientas de supervisión. La política interna debe recoger con claridad el motivo y el alcance de dicho control.
¿Tiene el empleado derecho a acceder a todos los documentos que la empresa conserva sobre él?
Los empleados tienen derecho a acceder a sus datos personales, pero esto no implica que puedan consultar cualquier documento interno de la compañía. Una solicitud puede abarcar los datos de carácter personal que consten en sus nóminas, valoraciones de desempeño o correspondencia directa. El empleador debe identificar la información personal que concierne al trabajador y responder a través del procedimiento formal establecido para la atención de solicitudes. Disponer de un inventario claro de los sistemas de personal facilita localizar los datos pertinentes sin confundir la información de carácter personal con documentos mercantiles generales de la empresa.
¿Es el RGPD de aplicación directa en los Países Bajos?
Sí. El RGPD es un reglamento de la Unión Europea de aplicación directa e inmediata en los Países Bajos y en los demás Estados miembros. Entró en vigor y pasó a ser de obligado cumplimiento el 25 de mayo de 2018, según estableció la Unión Europea. Por consiguiente, las entidades neerlandesas aplican sus disposiciones al tratamiento de datos personales, de forma conjunta con las normas nacionales recogidas en la Ley de Aplicación neerlandesa (UAVG). Para una empresa, esto supone que los expedientes de los trabajadores se rigen por el mismo marco normativo comunitario que cualquier otro dato personal tratado por la organización.
¿Cuánto tiempo puede el empleador conservar los datos del empleado tras la extinción del contrato de trabajo?
El plazo de conservación depende de la finalidad de cada documento y de las obligaciones legales aplicables. Por lo general, los empleadores en los Países Bajos conservan los expedientes de personal durante un máximo de dos años tras la extinción de la relación laboral. No obstante, la documentación contable, retributiva y fiscal está sujeta a un plazo legal obligatorio de conservación de siete años ante la Belastingdienst. Estos plazos no operan como una fecha límite indiscriminada: es preciso separar la documentación laboral ordinaria de los registros necesarios para el cumplimiento de obligaciones tributarias, suprimiendo o anonimizando los datos una vez extinguida la finalidad o el deber legal que justificaba su custodia.
¿En qué plazo debe responder una organización a una solicitud de derecho de acceso?
La organización debe atender la solicitud de acceso presentada por un empleado en el plazo máximo de un mes. Dicha solicitud atañe a los datos de carácter personal que la entidad conserve sobre dicho trabajador, como la información almacenada en las plataformas de gestión de recursos humanos o nóminas. Un procedimiento interno operativo debe registrar la fecha de recepción de la petición, identificar los departamentos y herramientas informáticas que contienen los datos correspondientes y coordinar la respuesta antes de que venza el plazo. Gestionar las solicitudes de manera centralizada evita que se omitan registros dispersos en distintos departamentos.
¿Cuáles son las consecuencias de que un empleador infrinja el RGPD (AVG)?
Un incumplimiento puede dar lugar a medidas correctivas o a la imposición de multas por parte de la Autoriteit Persoonsgegevens. La autoridad de control puede aplicar sanciones de hasta el 4% del volumen de negocio mundial anual o de 20 millones de euros, optándose por la cifra superior. Asimismo, el trabajador que haya sufrido daños y perjuicios como consecuencia de la infracción puede reclamar una indemnización ante la jurisdicción civil en virtud del artículo 82 del RGPD. Las consecuencias concretas dependerán de la gravedad de la falta, de sus efectos y de la diligencia mostrada por la empresa en su respuesta.
¿Qué abarca el concepto de «tratamiento»?
El tratamiento abarca cualquier operación efectuada sobre datos personales, y no únicamente su recogida. A modo de ejemplo, introducir los datos bancarios de un nuevo trabajador, archivar un contrato de trabajo firmado, registrar un cambio de domicilio, comunicar datos salariales a un gestor de nóminas autorizado o eliminar un expediente antiguo constituyen actos de tratamiento. Este concepto se aplica con independencia de que el empleador utilice herramientas digitales o expedientes en papel. La regla básica para determinarlo consiste en comprobar si la acción recae sobre información que permite identificar a un empleado.
¿Qué medidas documentales y organizativas debe implantar una empresa?
Toda organización debe contar con una finalidad definida y una base jurídica identificada para cada uso de los datos de su plantilla, facilitar información clara a sus empleados y mantener un registro de las actividades de tratamiento. Asimismo, debe adoptar las medidas de seguridad técnicas necesarias, formalizar contratos de encargo de tratamiento con los proveedores que gestionen datos y disponer de protocolos internos para responder a las solicitudes de acceso y notificar brechas de seguridad. Por ejemplo, en el proceso de nóminas se debe determinar quién tiene permiso para acceder a los expedientes retributivos, cuál es la justificación de ese acceso y bajo qué procedimientos seguros se custodian dichos registros.
Artículo escrito por
Joost Hubregtse
Joost Hubregtse es Director de ICS Staffing & Payroll B.V., la filial propiedad al 100% de Intercompany Solutions responsable de ICS Payroll. Se encarga de los servicios de Employer of Record y gestión de nóminas en los Países Bajos: contratos de trabajo, declaraciones de impuestos sobre salarios y cotizaciones a la seguridad social, paga de vacaciones [vakantiegeld], pensiones, bajas por enfermedad y cumplimiento de convenios colectivos [CAO], con posibilidad de alta e incorporación en un plazo de 48 horas.
Preguntas frecuentes
Sí, pero la monitorización debe responder a un propósito laboral legítimo y definido, respetando en todo momento la intimidad del empleado. Por ejemplo, el empleador puede revisar el correo corporativo para investigar una sospecha fundada de seguridad debidamente documentada, mientras que una inspección indiscriminada de mensajes privados resultaría desproporcionada. En los Países Bajos, los empleadores deben informar previamente al personal sobre las directrices de uso de correo e internet y notificar con antelación si se emplean sistemas o herramientas de supervisión. La política interna debe recoger con claridad el motivo y el alcance de dicho control.
Los empleados tienen derecho a acceder a sus datos personales, pero esto no implica que puedan consultar cualquier documento interno de la compañía. Una solicitud puede abarcar los datos de carácter personal que consten en sus nóminas, valoraciones de desempeño o correspondencia directa. El empleador debe identificar la información personal que concierne al trabajador y responder a través del procedimiento formal establecido para la atención de solicitudes. Disponer de un inventario claro de los sistemas de personal facilita localizar los datos pertinentes sin confundir la información de carácter personal con documentos mercantiles generales de la empresa.
Sí. El RGPD es un reglamento de la Unión Europea de aplicación directa e inmediata en los Países Bajos y en los demás Estados miembros. Entró en vigor y pasó a ser de obligado cumplimiento el 25 de mayo de 2018, según estableció la Unión Europea. Por consiguiente, las entidades neerlandesas aplican sus disposiciones al tratamiento de datos personales, de forma conjunta con las normas nacionales recogidas en la Ley de Aplicación neerlandesa (UAVG). Para una empresa, esto supone que los expedientes de los trabajadores se rigen por el mismo marco normativo comunitario que cualquier otro dato personal tratado por la organización.
El plazo de conservación depende de la finalidad de cada documento y de las obligaciones legales aplicables. Por lo general, los empleadores en los Países Bajos conservan los expedientes de personal durante un máximo de dos años tras la extinción de la relación laboral. No obstante, la documentación contable, retributiva y fiscal está sujeta a un plazo legal obligatorio de conservación de siete años ante la Belastingdienst. Estos plazos no operan como una fecha límite indiscriminada: es preciso separar la documentación laboral ordinaria de los registros necesarios para el cumplimiento de obligaciones tributarias, suprimiendo o anonimizando los datos una vez extinguida la finalidad o el deber legal que justificaba su custodia.
La organización debe atender la solicitud de acceso presentada por un empleado en el plazo máximo de un mes. Dicha solicitud atañe a los datos de carácter personal que la entidad conserve sobre dicho trabajador, como la información almacenada en las plataformas de gestión de recursos humanos o nóminas. Un procedimiento interno operativo debe registrar la fecha de recepción de la petición, identificar los departamentos y herramientas informáticas que contienen los datos correspondientes y coordinar la respuesta antes de que venza el plazo. Gestionar las solicitudes de manera centralizada evita que se omitan registros dispersos en distintos departamentos.
Un incumplimiento puede dar lugar a medidas correctivas o a la imposición de multas por parte de la Autoriteit Persoonsgegevens. La autoridad de control puede aplicar sanciones de hasta el 4% del volumen de negocio mundial anual o de 20 millones de euros, optándose por la cifra superior. Asimismo, el trabajador que haya sufrido daños y perjuicios como consecuencia de la infracción puede reclamar una indemnización ante la jurisdicción civil en virtud del artículo 82 del RGPD. Las consecuencias concretas dependerán de la gravedad de la falta, de sus efectos y de la diligencia mostrada por la empresa en su respuesta.
El tratamiento abarca cualquier operación efectuada sobre datos personales, y no únicamente su recogida. A modo de ejemplo, introducir los datos bancarios de un nuevo trabajador, archivar un contrato de trabajo firmado, registrar un cambio de domicilio, comunicar datos salariales a un gestor de nóminas autorizado o eliminar un expediente antiguo constituyen actos de tratamiento. Este concepto se aplica con independencia de que el empleador utilice herramientas digitales o expedientes en papel. La regla básica para determinarlo consiste en comprobar si la acción recae sobre información que permite identificar a un empleado.
Toda organización debe contar con una finalidad definida y una base jurídica identificada para cada uso de los datos de su plantilla, facilitar información clara a sus empleados y mantener un registro de las actividades de tratamiento. Asimismo, debe adoptar las medidas de seguridad técnicas necesarias, formalizar contratos de encargo de tratamiento con los proveedores que gestionen datos y disponer de protocolos internos para responder a las solicitudes de acceso y notificar brechas de seguridad. Por ejemplo, en el proceso de nóminas se debe determinar quién tiene permiso para acceder a los expedientes retributivos, cuál es la justificación de ese acceso y bajo qué procedimientos seguros se custodian dichos registros.
Artículos relacionados