Leggi sulla privacy per i dati dei dipendenti nei Paesi Bassi ai sensi del GDPR
Di Joost Hubregtse, Direttore, ICS Staffing & Payroll
Tutti gli articoli del blog sono revisionati e verificati dal nostro giurista del lavoro Zishan Hussain e il nostro direttore. Standard editoriali
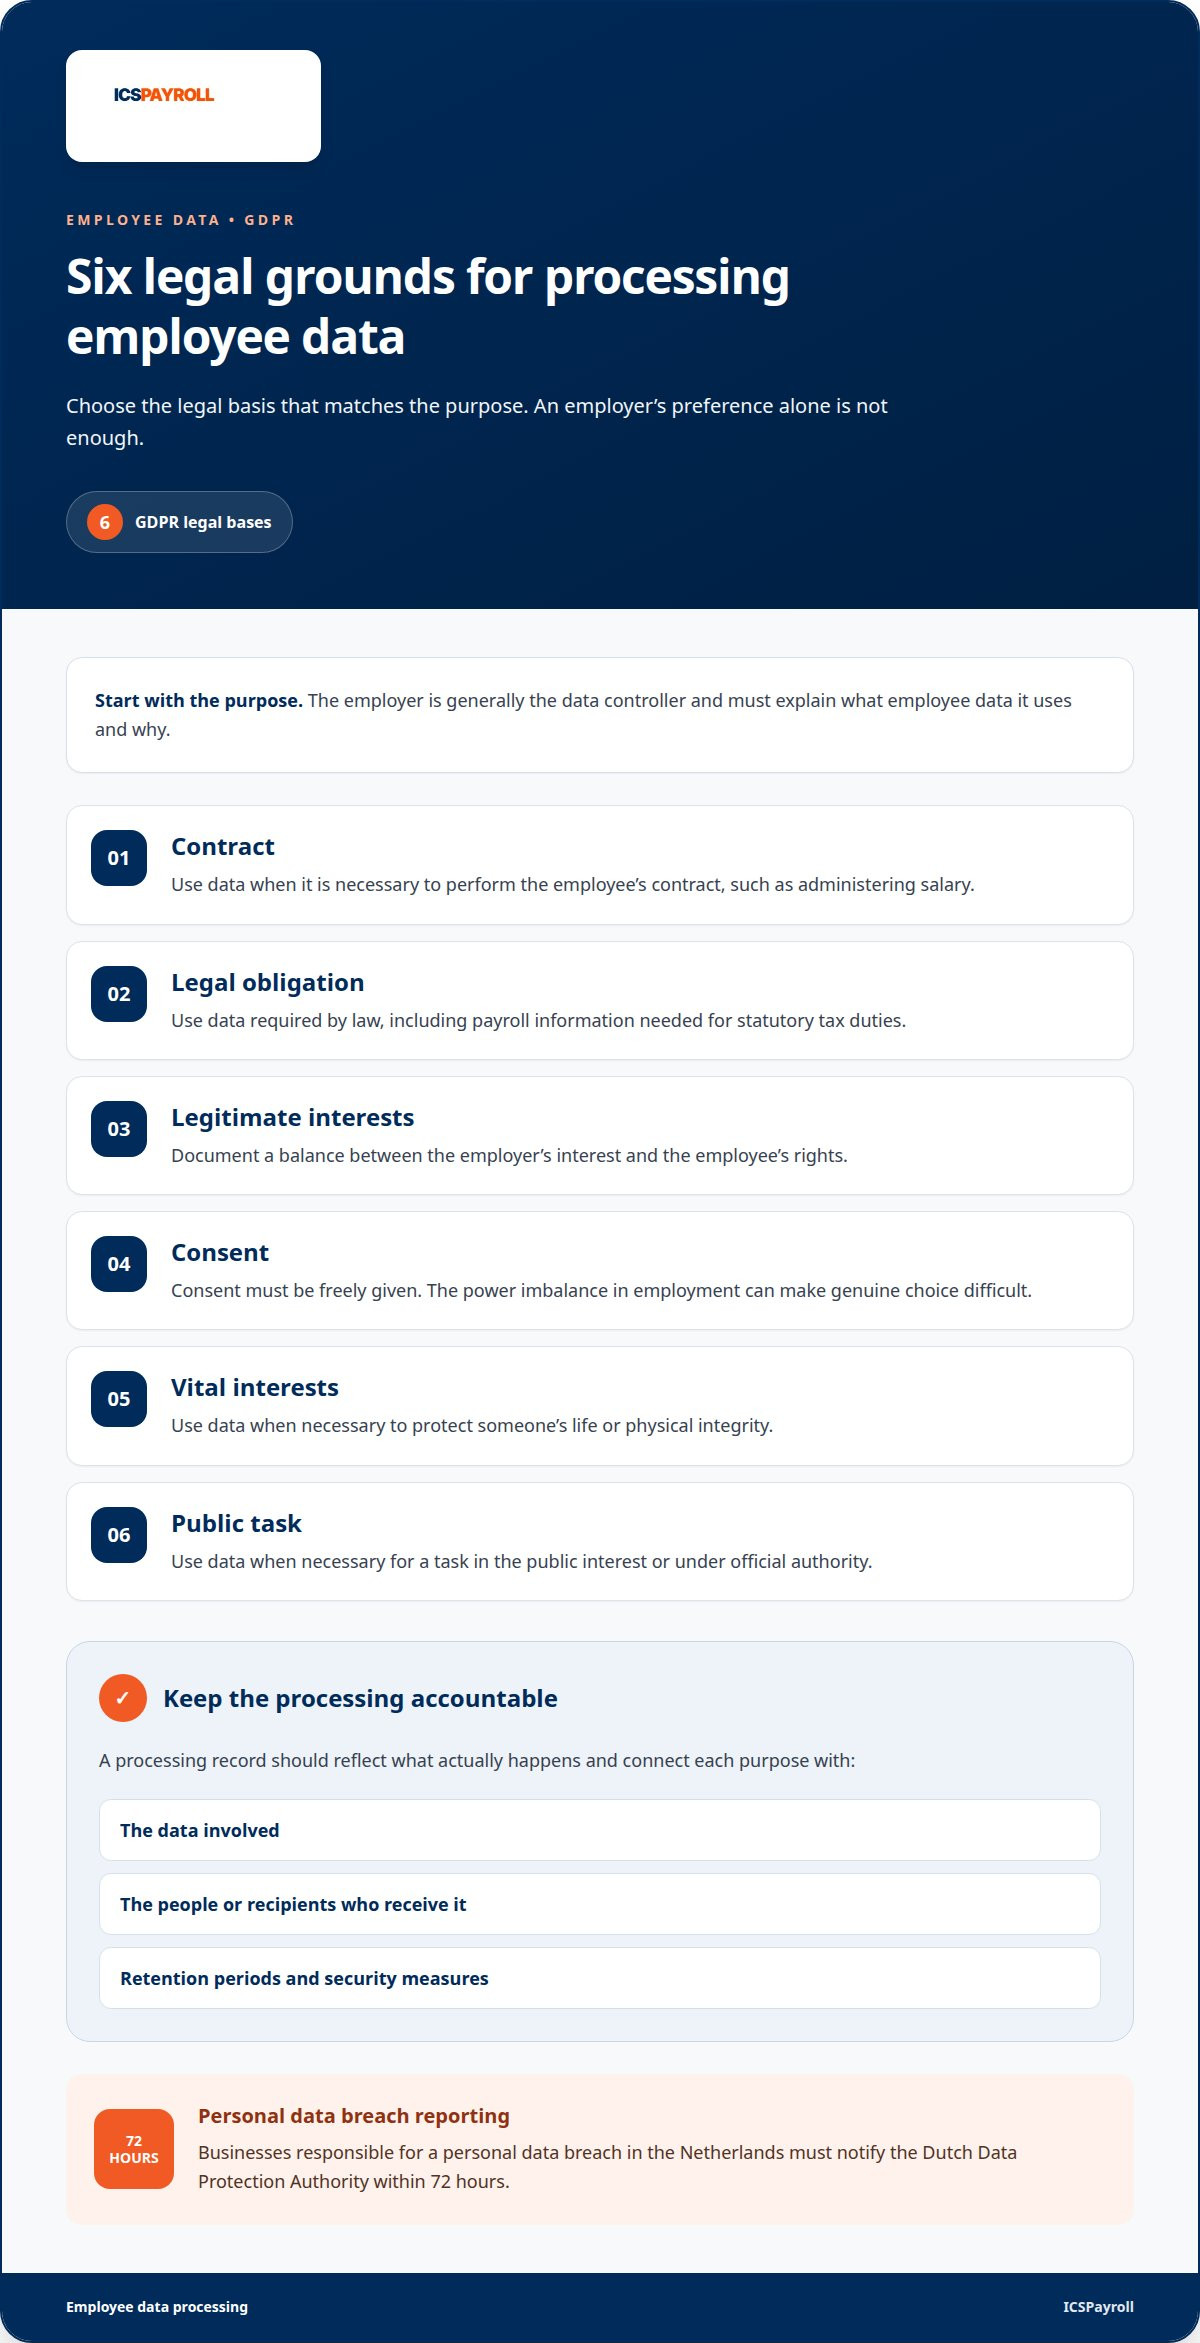
Il trattamento dei dati dei dipendenti va oltre la gestione delle paghe: raccogliere, conservare, utilizzare o condividere informazioni che identificano un lavoratore rientra pienamente in questo ambito. Ai sensi del GDPR, le matricole dei dipendenti e le registrazioni audio o video identificabili sono dati personali, e il loro trattamento richiede una delle sei basi giuridiche previste dal regolamento. Il datore di lavoro è generalmente il titolare del trattamento e deve spiegare chiaramente quali dati utilizza e per quale motivo.
Questo può sembrare lineare finché i registri di lavoro di routine non si affiancano a sistemi di monitoraggio, informazioni sanitarie o trasferimenti transfrontalieri. È necessario applicare i principi del GDPR a ciascuna finalità: raccogliere solo i dati necessari, utilizzarli in modo lecito e trasparente e proteggerli adeguatamente.
Questa guida illustra cosa comprende il trattamento dei dati dei dipendenti, quando è obbligatorio un Responsabile della protezione dei dati (DPO), quali poteri ha l'Autorità olandese per la protezione dei dati e come sono regolati i trasferimenti internazionali. Definisce inoltre i principi fondamentali che aiutano i datori di lavoro a gestire le informazioni sul personale in conformità alla legge nei Paesi Bassi.
A cura di Joost Hubregtse, Direttore Payroll.
Joost Hubregtse è Direttore Payroll presso ICSPayroll, lo specialista olandese di buste paga ed EOR di Intercompany Solutions. Esperto di buste paga di carriera ed ex Responsabile Payroll, supervisiona le dichiarazioni dell'imposta sui salari, le domande per il regime del 30% e la conformità contrattuale e giuslavoristica per i datori di lavoro internazionali.
Revisionato da Joost Hubregtse, Direttore Payroll, il 6 novembre 2026.
Punti Chiave
- Riconoscere che la gestione di informazioni che identificano un dipendente costituisce trattamento dei dati e associare ogni utilizzo a una base giuridica valida.
- Stabilire se le attività principali della propria organizzazione rendano obbligatorio un Responsabile della protezione dei dati (DPO), in particolare in presenza di monitoraggio su larga scala o dati appartenenti a categorie particolari.
- Comprendere i poteri sanzionatori dell'Autorità olandese per la protezione dei dati, comprese sanzioni fino al 4% del fatturato mondiale annuo o a 20 milioni di euro, a seconda di quale sia l'importo più elevato, secondo l'Autoriteit Persoonsgegevens.
- Valutare i trasferimenti internazionali verificando se il Paese di destinazione offre una protezione adeguata o se si applica una garanzia appropriata.
- Applicare i principi del GDPR ai registri del personale limitando la raccolta a quanto necessario, garantendo la trasparenza sulle finalità e proteggendo gli accessi e l'archiviazione.
Cos'è il trattamento dei dati personali?
Ai sensi del GDPR europeo, per trattamento si intende qualsiasi operazione compiuta sui dati personali. Esso comprende la raccolta, la registrazione, l'organizzazione, la conservazione, la modifica, l'estrazione, la consultazione, l'uso, la comunicazione mediante trasmissione, la limitazione o la cancellazione delle informazioni. Un datore di lavoro olandese tratta dati quando aggiunge l'indirizzo di un dipendente al fascicolo personale, calcola la retribuzione o visiona riprese identificabili provenienti dalle telecamere sul luogo di lavoro. Anche le matricole del personale rilevano se consentono di identificare una persona. Il regolamento si applica alle organizzazioni che gestiscono dati personali, inclusi i datori di lavoro, indipendentemente dal fatto che i registri siano digitali o cartacei.
In un rapporto di lavoro, il datore di lavoro è solitamente il titolare del trattamento e il dipendente è l'interessato. Il titolare decide perché e come vengono trattati i dati personali. Prima di utilizzare le informazioni, il datore di lavoro deve individuare una base giuridica e comunicare al personale quali dati utilizza e per quale motivo. Un contratto di lavoro può legittimare il trattamento necessario ad adempiere agli obblighi contrattuali, come il pagamento dello stipendio concordato. Esso non giustifica invece la raccolta di informazioni non correlate o il riutilizzo di registri per un altro scopo senza aver prima valutato se tale utilizzo sia compatibile.
Il GDPR prevede sei basi giuridiche per il trattamento. La base corretta dipende dalla finalità e non dalla semplice preferenza del datore di lavoro:
- Contratto: trattamento necessario all'esecuzione del contratto di lavoro del dipendente, come la gestione delle retribuzioni.
- Obbligo legale: trattamento imposto dalla legge, inclusi i dati della gestione delle paghe necessari per assolvere agli obblighi fiscali e tributari di legge.
- Legittimo interesse: trattamento supportato da un bilanciamento documentato tra l'interesse del datore di lavoro e i diritti dei dipendenti.
- Consenso: valido solo se liberamente espresso. Lo squilibrio di potere nel rapporto di lavoro può rendere difficile una scelta realmente libera.
- Interessi vitali: trattamento necessario per salvaguardare la vita o l'integrità fisica di una persona.
- Interesse pubblico: trattamento necessario per l'esecuzione di un compito svolto nel pubblico interesse o connesso all'esercizio di pubblici poteri.
I titolari del trattamento devono inoltre tenere un registro delle attività di trattamento ai sensi dell'Articolo 30 del GDPR. Un registro efficace associa ogni finalità ai dati interessati, ai destinatari che li ricevono, ai periodi di conservazione e alle misure di sicurezza. Ad esempio, una voce relativa alle buste paga dovrebbe specificare la finalità di amministrazione salariale, i dettagli del dipendente pertinenti, i destinatari autorizzati e i tempi di conservazione applicabili. Questi registri aiutano a dimostrare in che modo il datore di lavoro rispetta i propri obblighi e facilitano l'individuazione di trattamenti non necessari. Devono riflettere la prassi effettiva, anziché descrivere un processo ideale che non trova riscontro nella realtà.
La legge olandese sui dati di polizia, nota come Wpg [Wet politiegegevens], è distinta dal trattamento ordinario dei datori di lavoro disciplinato dal GDPR. Essa regola il trattamento dei dati da parte della Polizia nazionale olandese e di specifici servizi e autorità. I normali fascicoli del personale di un datore di lavoro non diventano dati di polizia semplicemente perché menzionano un incidente. Le informazioni relative a reati beneficiano di tutele separate previste dal GDPR, pertanto la loro finalità e le condizioni di legge richiedono un'attenta valutazione prima del trattamento.
Infine, una violazione dei dati personali comporta un obbligo di notifica. Le aziende responsabili di una violazione dei dati personali nei Paesi Bassi devono notificare l'Autorità olandese per la protezione dei dati entro 72 ore, secondo l'Autoriteit Persoonsgegevens. Una violazione può includere l'accesso non autorizzato, la perdita o la divulgazione dei dati dei dipendenti. Registri di trattamento accurati aiutano a individuare rapidamente quali informazioni sono state compromesse e supportano una risposta tempestiva.
Requisiti per il Responsabile della protezione dei dati (DPO)
Il Regolamento generale sulla protezione dei dati richiede un Responsabile della protezione dei dati (DPO) in situazioni ben definite, non semplicemente perché un'organizzazione ha del personale alle proprie dipendenze. Ai sensi dell'Articolo 37 del GDPR, il DPO è obbligatorio per le autorità pubbliche e per le organizzazioni le cui attività principali implicano il monitoraggio su larga scala o il trattamento su larga scala di categorie particolari di dati. Per un datore di lavoro, la valutazione essenziale consiste nel determinare se tali attività costituiscano parte integrante delle operazioni principali e raggiungano una vasta scala. La normale amministrazione del personale da sola non figura tra i criteri di attivazione previsti.
Il monitoraggio può comportare l'osservazione sistematica delle persone, mentre i dati appartenenti a categorie particolari includono informazioni sensibili quali i dati sanitari dei dipendenti. L'organizzazione dovrebbe valutare l'effettiva natura e portata delle proprie attività principali. Un sistema aziendale che monitora ampiamente il personale può porre una questione diversa circa la nomina di un DPO rispetto alla semplice registrazione dei log di accesso. Allo stesso modo, gestire informazioni sensibili sui dipendenti come attività principale richiede di verificare se ciò avvenga su larga scala. Il requisito dipende da questi criteri, non dalla mansione o da un generico interesse per la protezione dei dati.
La valutazione d'impatto sulla protezione dei dati (DPIA) è un adempimento distinto. Ai sensi dell'Articolo 35 del GDPR, un'organizzazione deve condurre una DPIA quando un trattamento pianificato può presentare un rischio elevato per i diritti e le libertà delle persone. Ad esempio, un datore di lavoro che pianifica un monitoraggio esteso del personale deve valutare i rischi prima dell'inizio del trattamento. La valutazione esamina l'utilizzo previsto e il suo probabile impatto, individuando quindi garanzie idonee ad attenuare il rischio. La necessità di una DPIA non rende automaticamente obbligatoria la nomina del DPO. Tuttavia, entrambi i requisiti possono applicarsi al medesimo trattamento qualora siano soddisfatti i rispettivi criteri.
La privacy dei lavoratori si colloca inoltre nel più ampio quadro delle tutele europee dei diritti umani. L'Articolo 8 della Convenzione europea dei diritti dell'uomo tutela il diritto al rispetto della vita privata, che può risultare rilevante qualora i datori di lavoro monitorino il personale. Il GDPR si concentra sul trattamento dei dati personali; la Convenzione affronta la riservatezza in senso più ampio. Anche l'Articolo 8 della Carta dei diritti fondamentali dell'UE contribuisce alla protezione dei dati personali. La Convenzione sulla protezione dei dati del Consiglio d'Europa risale al 1981 ed è nota anche come Convenzione 108. Nel loro insieme, questi strumenti forniscono il contesto per valutare la privacy sul lavoro e la protezione dei dati.
I dipendenti nei Paesi Bassi possono presentare reclami in materia di privacy all'Autorità olandese per la protezione dei dati, l'Autoriteit Persoonsgegevens. Un reclamo fondato può comportare una sanzione per l'organizzazione. La legge olandese di attuazione stabilisce inoltre un obbligo di riservatezza per i DPO: ai sensi dell'Articolo 38, paragrafo 5, il DPO è tenuto a mantenere la riservatezza sulle informazioni apprese attraverso il reclamo o la richiesta di un interessato, a meno che quest'ultimo non acconsenta alla divulgazione. Questo aspetto è fondamentale quando un lavoratore si rivolge al DPO in via confidenziale. Una gestione interna trasparente aiuta a tutelare la riservatezza mentre l'organizzazione affronta la questione.
Per i datori di lavoro, la distinzione operativa è chiara: verificare l'obbligo del DPO in base alle attività principali e valutare ogni piano di trattamento ad alto rischio per una DPIA. Documentare le motivazioni aiuta a spiegare perché un DPO o una valutazione d'impatto siano necessari, oppure perché i criteri pertinenti non trovino applicazione.
Quali poteri ha l'Autorità olandese per la protezione dei dati?
L'Autoriteit Persoonsgegevens (AP) è l'autorità di protezione dei dati dei Paesi Bassi. Vigila sulla conformità al GDPR, alla direttiva sulla protezione dei dati nelle attività di polizia e giudiziarie e ad altre normative che disciplinano i dati personali. In ambito lavorativo, ciò può includere la verifica di come un'organizzazione gestisce i fascicoli del personale, monitora i lavoratori o risponde all'esercizio dei diritti degli interessati. L'AP può valutare se il trattamento persegua una finalità lecita e se le misure di sicurezza siano adeguate ai rischi. Il suo ruolo non si limita all'irrogazione di sanzioni: l'attività di vigilanza può anche imporre a un'organizzazione di modificare le proprie procedure operative.
Il GDPR è direttamente applicabile nei Paesi Bassi, mentre la legge olandese di attuazione del GDPR, nota come UAVG [Uitvoeringswet Algemene verordening gegevensbescherming], stabilisce norme nazionali laddove il regolamento lo consente. L'UAVG contiene disposizioni olandesi su aspetti quali la vigilanza nazionale e il funzionamento di specifiche regole del GDPR. I datori di lavoro devono considerare sia i requisiti europei condivisi del GDPR sia le pertinenti disposizioni olandesi, anziché considerare l'UAVG come un sostituto del regolamento europeo.
L'AP può indagare su sospette non conformità ed esercitare i poteri correttivi previsti dal GDPR. A seconda del problema, le misure possono includere l'ordine di conformare i trattamenti, la limitazione del trattamento o il divieto di un determinato utilizzo dei dati dei dipendenti. Ai sensi dell'Articolo 58, paragrafo 6, del GDPR, la legge olandese di attuazione conferisce inoltre all'AP il potere di emettere ordini esecutivi amministrativi e ingiunzioni con penalità di mora. Ad esempio, un'organizzazione che prosegua un utilizzo in violazione delle norme sulla protezione dei dati può ricevere un ordine di provvedere, assistito da una penalità di mora a garanzia dell'adempimento.
L'esposizione finanziaria può essere considerevole. L'Autorità olandese per la protezione dei dati può imporre sanzioni GDPR fino al 4% del fatturato mondiale annuo o a 20 milioni di euro, a seconda di quale sia l'importo più elevato, secondo l'Autoriteit Persoonsgegevens. Il provvedimento adottato dipende dalla gravità dell'infrazione e dalle circostanze del caso. L'AP può esaminare il trattamento svolto dall'organizzazione, le garanzie adottate e se siano state prese misure correttive a seguito di precedenti rilievi. Un registro dei trattamenti e prove chiare delle decisioni adottate possono aiutare a dimostrare come una determinata prassi aziendale sia stata progettata e gestita.
Il consenso non è una soluzione universale per le questioni di privacy sul lavoro. L'AP può verificare se il consenso sia stato espresso in modo genuinamente libero e se un'altra base giuridica sia più appropriata per la finalità perseguita. I datori di lavoro devono essere in grado di spiegare perché utilizzano ciascuna categoria di dati del personale, chi può accedervi e in che modo le misure adottate riducono i rischi. Una documentazione interna chiara rende queste motivazioni molto più facili da dimostrare in sede di ispezione.
Un'organizzazione che riceve una decisione dell'AP può presentare opposizione entro sei settimane e successivamente ricorrere dinanzi al tribunale amministrativo. Tali passaggi riguardano le decisioni amministrative; essi non sospendono automaticamente ogni obbligo di conformità. La priorità pratica per i datori di lavoro resta quella di risolvere la criticità di trattamento sottostante, conservare i documenti rilevanti e seguire la procedura formale di ricorso qualora intendano contestare la decisione.
Trasferimenti internazionali di dati
I datori di lavoro olandesi devono informare i dipendenti su quali dati personali utilizzano e per quali scopi. Quando un dipendente richiede l'accesso ai propri dati personali, il datore di lavoro deve rispondere entro un mese. Questi doveri sono fondamentali anche quando le informazioni vengono trasmesse all'estero: i lavoratori devono sapere chi le riceve e per quale finalità.
Il trasferimento dai Paesi Bassi a un altro Paese è consentito solo se tale Paese offre un livello di protezione adeguato o se sono predisposte garanzie appropriate. L'Articolo 44 del GDPR stabilisce le condizioni per i trasferimenti verso paesi terzi. Prima di inviare i registri della gestione delle paghe a una società del gruppo all'estero o a un fornitore di servizi, è necessario identificare la destinazione, il destinatario, le informazioni coinvolte e la finalità. Successivamente, occorre stabilire quale meccanismo di tutela o garanzia si applichi a tale trasferimento. Un semplice contratto non esonera dall'obbligo di soddisfare le condizioni del GDPR sui trasferimenti.
È fondamentale considerare l'intera catena di trattamento dei dati. Un datore di lavoro potrebbe archiviare i fascicoli del personale in un Paese, mentre un team payroll e una controllante all'estero vi accedono da altrove. Mappate ogni destinatario e le informazioni condivise, come i dettagli retributivi o i recapiti. Limitate i trasferimenti ai soli dati necessari per la finalità dichiarata. Registrate la destinazione e le garanzie nella documentazione di trattamento dell'organizzazione, riesaminando l'assetto qualora cambino il destinatario, lo scopo o il Paese di destinazione.
Quando un fornitore esterno tratta informazioni sui dipendenti per conto del datore di lavoro, l'Articolo 28 del GDPR impone la stipula di un accordo di nomina a responsabile del trattamento. Tale contratto deve riflettere il ruolo del fornitore e le istruzioni del datore di lavoro. Esso non sostituisce la valutazione sul trasferimento dei dati qualora il fornitore o i suoi sistemi si trovino in un Paese terzo. Mantenete allineati il contratto di nomina, la valutazione del trasferimento e l'informativa destinata ai dipendenti. Ad esempio, un'informativa sull'amministrazione delle buste paga dovrebbe indicare i destinatari pertinenti e spiegare il motivo della condivisione dei registri.
Le policy su e-mail e utilizzo di Internet rappresentano un altro pilastro della trasparenza sul luogo di lavoro. I datori di lavoro olandesi sono tenuti a informare il personale sulla policy aziendale relativa a posta elettronica e Internet. Una linea guida o un codice di condotta possono stabilire le regole per l'uso della rete e dei social media aziendali. Tali documenti possono chiarire l'uso consentito durante l'orario di lavoro, quali attività il datore di lavoro monitora e perché tale controllo persegue una finalità lavorativa definita. I dipendenti devono ricevere queste informazioni prima che le norme incidano sul loro utilizzo dei sistemi aziendali.
I datori di lavoro possono verificare il rispetto delle regole aziendali su Internet e social media, ma il controllo dell'uso privato della rete deve rispettare il diritto fondamentale alla privacy dei lavoratori. Se vengono impiegati strumenti investigativi per monitorare la conformità, i dipendenti devono esserne informati preventivamente. Qualora il controllo riveli una violazione delle regole aziendali, anche in questo caso il dipendente deve esserne tempestivamente informato. Definite la motivazione e la portata del monitoraggio nella policy aziendale, assicurandovi che la prassi effettiva corrisponda a quanto dichiarato.
Per ogni accordo di trasferimento o monitoraggio, mantenete coerenti la finalità, i destinatari, le garanzie e l'informativa al personale. Una documentazione chiara aiuta a spiegare perché le informazioni attraversano i confini o perché i sistemi di lavoro vengono monitorati, supportando al contempo i diritti di accesso e trasparenza dei dipendenti.
Principi del GDPR per i dati dei dipendenti
I principi del GDPR definiscono lo standard con cui le organizzazioni olandesi devono gestire le informazioni dei propri collaboratori. Essi si applicano lungo l'intero ciclo di vita del dato, dalla raccolta dei recapiti di un candidato alla cancellazione dei dati di un ex dipendente. La conformità richiede molto più della semplice archiviazione di un'informativa sulla privacy. Ogni trattamento necessita di una finalità trasparente, dati limitati, accessi controllati e un tempo di conservazione motivato. Questi principi delineano le leggi sulla privacy per i dati dei dipendenti nei Paesi Bassi ai sensi del GDPR e si applicano in tutti gli Stati membri dell'UE.
- Liceità, correttezza e trasparenza: individuare una valida base giuridica, trattare i dipendenti con lealtà e spiegare il trattamento in modo comprensibile.
- Limitazione della finalità: raccogliere i dati solo per scopi determinati. Non riutilizzare le note di selezione per valutare le prestazioni lavorative senza aver prima verificato la compatibilità del nuovo utilizzo.
- Minimizzazione dei dati: richiedere solo le informazioni indispensabili per l'attività da svolgere. Un responsabile che predispone i turni ha bisogno delle disponibilità orarie, non di trascorsi personali irrilevanti.
- Esattezza: mantenere i dati corretti e aggiornarli tempestivamente al mutare delle circostanze, come nel caso del cambio di residenza di un dipendente.
- Limitazione della conservazione: conservare i fascicoli del personale solo per il tempo strettamente necessario alla finalità o prescritto da un obbligo di legge.
- Integrità e riservatezza: proteggere i dati da accessi non autorizzati, perdite o divulgazioni illecite mediante misure di sicurezza adeguate al rischio del trattamento.
- Responsabilizzazione (accountability): documentare le scelte e le misure di sicurezza adottate per dimostrare la conformità a tutti gli altri principi.
Le informazioni sanitarie richiedono una cautela ancora maggiore. Rientrano tra le categorie particolari di dati personali ai sensi dell'Articolo 9 del GDPR e possono essere trattate solo a condizioni rigorose. I datori di lavoro devono distinguere le informazioni operative necessarie all'attività lavorativa dai dettagli relativi alla diagnosi medica di un dipendente. Le informazioni relative a condanne penali e reati rientrano nell'Articolo 10 del GDPR e beneficiano di specifiche tutele. Limitate l'accesso esclusivamente alle persone che necessitano di tali informazioni per i loro doveri professionali ed evitate di raccogliere dati sensibili in assenza di una base giuridica e delle relative condizioni di legge.
Il monitoraggio sul posto di lavoro mette alla prova molteplici principi contemporaneamente. Prima di controllare i registri delle e-mail o l'utilizzo di Internet, occorre definire la finalità, limitare le informazioni esaminate e verificare se il metodo sia proporzionato. Un controllo indifferenziato delle comunicazioni private rischia di raccogliere molto più di quanto richiesto dallo scopo dichiarato. Spiegate la policy sul monitoraggio, limitate l'accesso ai riscontri e conservate le risultanze solo per il tempo necessario. Questi passaggi traducono in pratica i principi di trasparenza, minimizzazione dei dati e riservatezza.
La sicurezza deve riflettere la natura e i rischi del trattamento. L'Articolo 32 del GDPR richiede l'adozione di misure tecniche e organizzative adeguate. Sistemi di controllo degli accessi, autorizzazioni basate sui ruoli e procedure di gestione sicure possono ridurre l'esposizione dei registri del personale. La protezione dei dati fin dalla progettazione (privacy by design) integra le difese all'interno del sistema sin dalla fase di concezione. La protezione per impostazione predefinita (privacy by default) configura il sistema per utilizzare impostazioni orientate alla tutela della riservatezza, a meno che un'esigenza giustificata non richieda diversamente. Applicare le normative sulla privacy per i dati dei dipendenti nei Paesi Bassi ai sensi del GDPR significa rendere queste tutele parte integrante delle consuete decisioni operative.
Per strutturare l'organico nei Paesi Bassi, scoprite il nostro supporto per le assunzioni nei Paesi Bassi parallelamente a questi principi sulla privacy.
ICSPayroll
ICSPayroll supporta i datori di lavoro internazionali nella gestione del personale e delle paghe nei Paesi Bassi, dove le informazioni sui dipendenti sono parte integrante dell'amministrazione quotidiana. I suoi servizi di Employer of Record (EOR) e di gestione delle paghe olandese (Dutch Payroll) aiutano a coordinare gli adempimenti giuslavoristici e retributivi locali. Questi servizi si rivelano particolarmente preziosi quando un'azienda assume nei Paesi Bassi e necessita di un approccio strutturato ai registri dei dipendenti, integrato con i più ampi obblighi previsti dal GDPR.
Per le aziende che costituiscono un team nei Paesi Bassi, una soluzione EOR consente di gestire l'occupazione locale senza dover costituire un'entità giuridica e assumere direttamente il personale. I datori di lavoro che dispongono già di una sede locale possono affidarsi al servizio Dutch Payroll per l'amministrazione delle paghe. Nessuno dei due servizi sostituisce la responsabilità dell'organizzazione di stabilire le finalità del trattamento dei dati personali e di proteggerli in modo appropriato.
Contattate ICSPayroll per discutere delle vostre esigenze di assunzione o di gestione delle paghe nei Paesi Bassi.
Rendete la privacy parte integrante delle vostre operazioni di gestione del personale
La privacy dei dipendenti è realmente efficace quando orienta le decisioni quotidiane, anziché essere relegata a un mero esercizio formale di policy. Con l'evolversi di ruoli, sistemi informatici e responsabilità, è fondamentale assegnare una chiara titolarità per la revisione delle modalità di utilizzo dei dati dell'organico. Questo assicura che le vostre prassi di privacy rimangano costantemente allineate alle dinamiche operative olandesi.
Per i datori di lavoro internazionali, applicare le leggi sulla privacy per i dati dei dipendenti nei Paesi Bassi ai sensi del GDPR significa anche coordinare l'amministrazione del personale con pratiche responsabili di gestione dei dati. ICSPayroll supporta le assunzioni nei Paesi Bassi attraverso servizi di Employer of Record (EOR), amministrazione payroll olandese e gestione delle domande per il regime del 30% [30%-regeling]. La soluzione ideale dipende dalle esigenze operative della vostra organizzazione, fermo restando che la responsabilità della liceità del trattamento rimane in capo al titolare del trattamento competente.
Esaminate le vostre esigenze contrattuali e retributive nei Paesi Bassi con ICSPayroll. Un piano operativo ben definito aiuterà la vostra organizzazione a operare con la massima serenità e conformità.
Domande Frequenti
Il datore di lavoro può monitorare, accedere o esaminare le comunicazioni elettroniche del dipendente?
Sì, ma il monitoraggio deve perseguire una finalità aziendale definita e rispettare la privacy del lavoratore. Ad esempio, un datore di lavoro può verificare la posta elettronica aziendale per indagare su un comprovato problema di sicurezza, mentre un controllo generalizzato dei messaggi privati risulterebbe sproporzionato. I datori di lavoro olandesi devono informare il personale sulle policy aziendali relative a Internet ed e-mail e avvertirlo preventivamente qualora vengano impiegati strumenti di controllo. La policy deve esplicitare chiaramente la motivazione e la portata del monitoraggio.
Il dipendente ha diritto di accedere a tutti i dati che il datore di lavoro detiene su di lui?
I dipendenti hanno il diritto di accedere ai propri dati personali, ma ciò non significa automaticamente poter accedere a qualsiasi documento aziendale. Una richiesta può riguardare i dati personali contenuti nei registri paga, nelle note di valutazione delle prestazioni o nella corrispondenza. Il datore di lavoro deve individuare le informazioni che riguardano il lavoratore e rispondere attraverso la procedura stabilita per la gestione delle richieste. Una mappatura chiara dei sistemi di gestione del personale aiuta a reperire i dati rilevanti senza confondere le informazioni personali con i documenti aziendali generali.
Il GDPR si applica direttamente nei Paesi Bassi?
Sì. Il GDPR è un regolamento dell'Unione Europea che si applica direttamente nei Paesi Bassi e negli altri Stati membri dell'UE. È divenuto direttamente applicabile il 25 maggio 2018, come stabilito dall'Unione Europea. Le organizzazioni olandesi applicano pertanto i suoi requisiti al trattamento dei dati personali, unitamente alle norme nazionali della legge olandese di attuazione (UAVG). Per un datore di lavoro, ciò significa che i registri dei dipendenti ricadono nello stesso quadro normativo europeo applicabile agli altri dati personali trattati dall'organizzazione.
Per quanto tempo un datore di lavoro può conservare i dati dei dipendenti dopo la cessazione del rapporto di lavoro?
I tempi di conservazione dipendono dalla finalità del documento e dagli obblighi di legge applicabili. I datori di lavoro olandesi conservano solitamente i fascicoli del personale fino a due anni dalla cessazione del rapporto di lavoro. I registri paga e fiscali sono invece soggetti a un termine di conservazione obbligatorio per legge pari a sette anni. Questi periodi non costituiscono una scadenza unica e indistinta: è necessario separare la documentazione ordinaria del personale dai registri richiesti per gli adempimenti fiscali, procedendo alla cancellazione o all'anonimizzazione dei dati quando non sussiste più alcuna finalità o obbligo legale.
Con quale tempestività un'organizzazione deve rispondere a una richiesta di accesso?
Un'organizzazione deve rispondere alla richiesta di accesso del dipendente entro un mese. La richiesta riguarda i dati personali che l'azienda detiene su quel lavoratore, come le informazioni presenti nei sistemi del personale o di gestione delle paghe. Una procedura efficace dovrebbe registrare la data di ricezione della richiesta, individuare i sistemi e i reparti che gestiscono i dati rilevanti e coordinare la risposta prima della scadenza. La gestione centralizzata delle richieste impedisce che documenti importanti sfuggano tra i vari uffici.
Quali sono le conseguenze per un datore di lavoro che viola l'AVG (GDPR)?
Una violazione può comportare misure correttive o sanzioni da parte dell'Autoriteit Persoonsgegevens. L'autorità può infliggere sanzioni GDPR fino al 4% del fatturato mondiale annuo o a 20 milioni di euro, a seconda di quale sia il valore più elevato. Il dipendente che subisce un danno da una violazione può inoltre richiedere il risarcimento dinanzi al tribunale civile ai sensi dell'Articolo 82 del GDPR. L'esito dipende dalla natura dell'infrazione, dalle sue conseguenze e dalla prontezza della risposta dell'organizzazione.
Cosa comporta il concetto di "trattamento"?
Il trattamento comprende qualsiasi operazione compiuta sui dati personali, non soltanto la loro raccolta. Ad esempio, registrare le coordinate bancarie di un neoassunto, archiviare un contratto di lavoro firmato, modificare un indirizzo di residenza, trasmettere i dati retributivi a un responsabile del payroll autorizzato o cancellare un vecchio fascicolo costituiscono tutte forme di trattamento. La definizione si applica sia che il datore di lavoro utilizzi una piattaforma digitale sia che operi con archivi cartacei. Un valido criterio pratico consiste nel verificare se l'azione comporti la gestione di informazioni che consentono di identificare un dipendente.
Cosa deve predisporre operativamente un'organizzazione?
Un'organizzazione deve stabilire una finalità definita e una base giuridica per ogni utilizzo dei dati dei dipendenti, fornire un'informativa trasparente al personale e tenere un registro delle attività di trattamento. Deve inoltre dotarsi di misure di sicurezza adeguate, accordi di nomina a responsabile del trattamento quando i fornitori gestiscono dati per suo conto e procedure standardizzate per la gestione delle richieste di accesso e delle violazioni dei dati. Ad esempio, un flusso di lavoro per la gestione delle paghe dovrebbe specificare chi può accedere ai dati retributivi, perché ne ha la necessità e con quali modalità l'organizzazione custodisce tali documenti.
Articolo a cura di
Joost Hubregtse
Joost Hubregtse è Direttore di ICS Staffing & Payroll B.V., la controllata interamente posseduta da Intercompany Solutions che gestisce ICS Payroll. È responsabile dei servizi di Employer of Record e gestione delle paghe olandese: contratti di lavoro, dichiarazioni dell'imposta sui salari e contributi previdenziali, indennità di ferie, previdenza complementare, congedo per malattia e conformità ai contratti collettivi (CAO), con possibilità di completare l'onboarding entro 48 ore.
Domande frequenti
Sì, ma il monitoraggio deve perseguire una finalità aziendale definita e rispettare la privacy del lavoratore. Ad esempio, un datore di lavoro può verificare la posta elettronica aziendale per indagare su un comprovato problema di sicurezza, mentre un controllo generalizzato dei messaggi privati risulterebbe sproporzionato. I datori di lavoro olandesi devono informare il personale sulle policy aziendali relative a Internet ed e-mail e avvertirlo preventivamente qualora vengano impiegati strumenti di controllo. La policy deve esplicitare chiaramente la motivazione e la portata del monitoraggio.
I dipendenti hanno il diritto di accedere ai propri dati personali, ma ciò non significa automaticamente poter accedere a qualsiasi documento aziendale. Una richiesta può riguardare i dati personali contenuti nei registri paga, nelle note di valutazione delle prestazioni o nella corrispondenza. Il datore di lavoro deve individuare le informazioni che riguardano il lavoratore e rispondere attraverso la procedura stabilita per la gestione delle richieste. Una mappatura chiara dei sistemi di gestione del personale aiuta a reperire i dati rilevanti senza confondere le informazioni personali con i documenti aziendali generali.
Sì. Il GDPR è un regolamento dell'Unione Europea che si applica direttamente nei Paesi Bassi e negli altri Stati membri dell'UE. È divenuto direttamente applicabile il 25 maggio 2018, come stabilito dall'Unione Europea. Le organizzazioni olandesi applicano pertanto i suoi requisiti al trattamento dei dati personali, unitamente alle norme nazionali della legge olandese di attuazione (UAVG). Per un datore di lavoro, ciò significa che i registri dei dipendenti ricadono nello stesso quadro normativo europeo applicabile agli altri dati personali trattati dall'organizzazione.
I tempi di conservazione dipendono dalla finalità del documento e dagli obblighi di legge applicabili. I datori di lavoro olandesi conservano solitamente i fascicoli del personale fino a due anni dalla cessazione del rapporto di lavoro. I registri paga e fiscali sono invece soggetti a un termine di conservazione obbligatorio per legge pari a sette anni. Questi periodi non costituiscono una scadenza unica e indistinta: è necessario separare la documentazione ordinaria del personale dai registri richiesti per gli adempimenti fiscali, procedendo alla cancellazione o all'anonimizzazione dei dati quando non sussiste più alcuna finalità o obbligo legale.
Un'organizzazione deve rispondere alla richiesta di accesso del dipendente entro un mese. La richiesta riguarda i dati personali che l'azienda detiene su quel lavoratore, come le informazioni presenti nei sistemi del personale o di gestione delle paghe. Una procedura efficace dovrebbe registrare la data di ricezione della richiesta, individuare i sistemi e i reparti che gestiscono i dati rilevanti e coordinare la risposta prima della scadenza. La gestione centralizzata delle richieste impedisce che documenti importanti sfuggano tra i vari uffici.
Una violazione può comportare misure correttive o sanzioni da parte dell'Autoriteit Persoonsgegevens. L'autorità può infliggere sanzioni GDPR fino al 4% del fatturato mondiale annuo o a 20 milioni di euro, a seconda di quale sia il valore più elevato. Il dipendente che subisce un danno da una violazione può inoltre richiedere il risarcimento dinanzi al tribunale civile ai sensi dell'Articolo 82 del GDPR. L'esito dipende dalla natura dell'infrazione, dalle sue conseguenze e dalla prontezza della risposta dell'organizzazione.
Il trattamento comprende qualsiasi operazione compiuta sui dati personali, non soltanto la loro raccolta. Ad esempio, registrare le coordinate bancarie di un neoassunto, archiviare un contratto di lavoro firmato, modificare un indirizzo di residenza, trasmettere i dati retributivi a un responsabile del payroll autorizzato o cancellare un vecchio fascicolo costituiscono tutte forme di trattamento. La definizione si applica sia che il datore di lavoro utilizzi una piattaforma digitale sia che operi con archivi cartacei. Un valido criterio pratico consiste nel verificare se l'azione comporti la gestione di informazioni che consentono di identificare un dipendente.
Un'organizzazione deve stabilire una finalità definita e una base giuridica per ogni utilizzo dei dati dei dipendenti, fornire un'informativa trasparente al personale e tenere un registro delle attività di trattamento. Deve inoltre dotarsi di misure di sicurezza adeguate, accordi di nomina a responsabile del trattamento quando i fornitori gestiscono dati per suo conto e procedure standardizzate per la gestione delle richieste di accesso e delle violazioni dei dati. Ad esempio, un flusso di lavoro per la gestione delle paghe dovrebbe specificare chi può accedere ai dati retributivi, perché ne ha la necessità e con quali modalità l'organizzazione custodisce tali documenti.